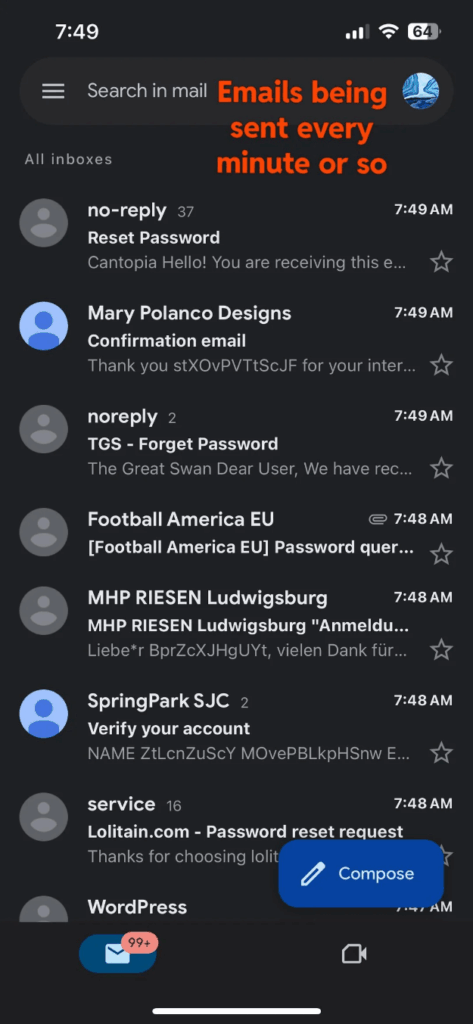
En septiembre, una mujer de Virginia se convirtió en el centro de atención debido a un inusual caso de «email bombing», un ataque cibernético que inundó su bandeja de entrada con cientos de correos electrónicos automatizados en un período de 24 horas. Estos mensajes, que incluían boletines y promociones a los que nunca se había suscrito, tenían un propósito mucho más siniestro: enmascarar un mensaje legítimo de su banco que la alertaba sobre la compra fraudulenta de un ordenador portátil.
El «email bombing» es una técnica en la que un atacante utiliza herramientas automáticas para inscribir a la víctima en una gran cantidad de servicios en línea legítimos, como suscripciones y boletines. Esto genera una avalancha de correos que, al ser mensajes auténticos, suelen eludir los filtros de spam, saturando así la bandeja de entrada de la persona afectada. Generalmente, estas maniobras se realizan con dos objetivos principales. En primer lugar, los estafadores buscan distraer a la víctima y ocultar un correo importante. Esto podría incluir notificaciones de cambios en las cuentas o compras fraudulentas. En segundo lugar, los atacantes pueden hacerse pasar por ingenieros de soporte técnico, ofreciendo ayuda ante los problemas de email, con la intención de robar información o introducir malware en el dispositivo de la víctima.
La problemática no se limita al mundo cotidiano; en entornos corporativos, el «email bombing» puede ser una táctica para desenfocar a los equipos de ciberseguridad frente a un ataque más grave, como una violación de datos o un intento de fraude relacionado con correos electrónicos de negocios. Existen incluso casos en que empleados descontentos llevan a cabo estas acciones.
Si te encuentras con tu bandeja de entrada inundada, es crucial no entrar en pánico. En lugar de intentar cancelar la suscripción a todos los servicios que han aparecido de repente, es recomendable buscar notificaciones de seguridad ocultas entre la marea de correos. Esto puede incluir alertas sobre nuevos inicios de sesión, cambios de contraseña o compras no reconocidas. También es aconsejable revisar cuentas sensibles que pueden haber sido comprometidas, como bancos y redes sociales, y cambiar contraseñas mientras se implementan medidas de seguridad extra, como la autenticación de dos factores.
Para prevenir el «email bombing», se recomienda mantener una buena higiene de seguridad, lo que incluye no exponer los correos electrónicos en redes sociales y utilizar contraseñas fuertes únicas para las cuentas más importantes. Además, considerar el uso de direcciones electrónicas secundarias para actividades menos críticas puede ayudar a proteger las comunicaciones importantes de futuras inundaciones de correos electrónicos indeseados. No existe una solución única para este problema, pero adoptar prácticas seguras puede ser clave para reducir los riesgos.
Fuente: WeLiveSecurity by eSet.