
Fallo crítico en Laravel: TokenGuard permite entrar como otro usuario
Laravel corrige un fallo crítico (CVSS 9,2) en TokenGuard que permite autenticarse como otro usuario con MySQL o MariaDB. Está corregido en 12.68.0 y 13.29.0.
Anotaciones relacionadas a la seguridad en Internet
Laravel corrige un fallo crítico (CVSS 9,2) en TokenGuard que permite autenticarse como otro usuario con MySQL o MariaDB. Está corregido en 12.68.0 y 13.29.0.
Alpine Linux ha reconstruido desde cero su GitLab y restablecido las contraseñas tras intentos de explotar CVE-2026-97229, un fallo con CVSS 10. No hay pruebas de manipulación de paquetes.
En FreeBSD, el fallo de Brotli CVE-2026-111497 se corrige actualizando la biblioteca compartida que usan 64 paquetes. Vivian Voss explica por qué las copias integradas complican el parcheo en otros sistemas.
El OWASP Top 10:2025 mantiene el control de acceso roto en cabeza y añade la cadena de suministro y el manejo de condiciones excepcionales. Una guía de Veduis repasa cada categoría con código vulnerable y su corrección.
Citizen Lab ha documentado campañas de vigilancia que usan SS7 y Diameter para localizar móviles y esquivar filtros. Por qué los códigos por SMS son el eslabón más débil y cómo reducir el riesgo.
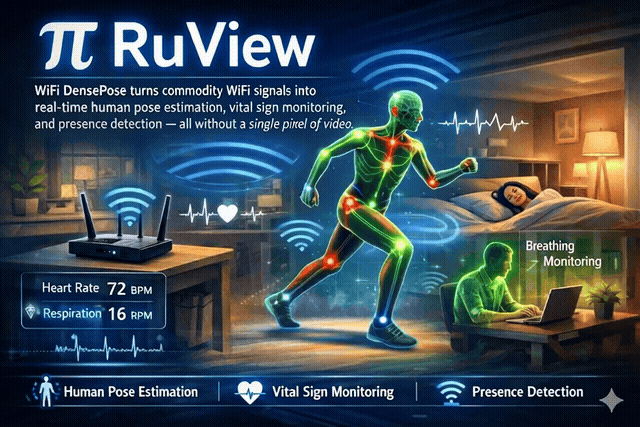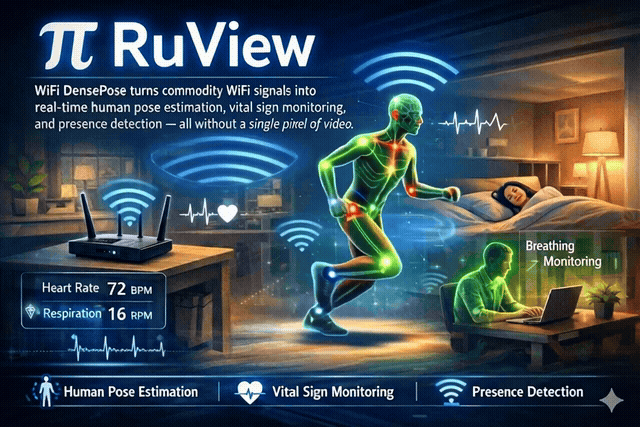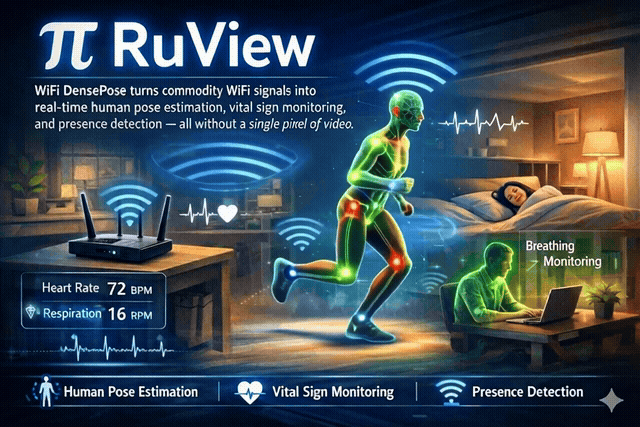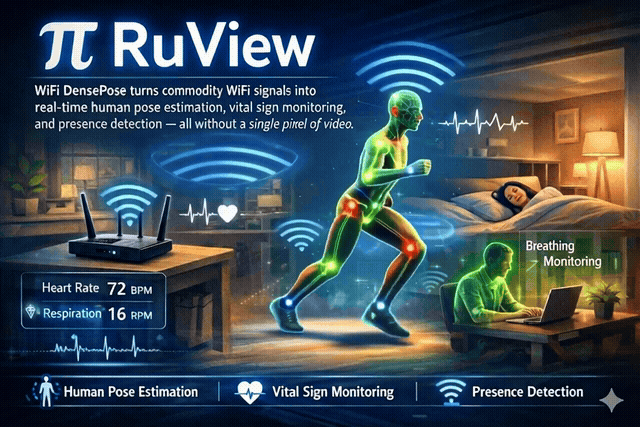
RuView usa placas ESP32 de unos 9 dólares para detectar personas y estimar respiración y pulso con señales WiFi. Qué reconoce el proyecto sobre su precisión y qué dice el RGPD.
Una versión maliciosa de la extensión de Claude Code estuvo 11 horas en el marketplace de Cursor e intentaba instalar puertas traseras SSH. Qué hacía y cómo comprobar si estás afectado.
Salt Security añade Autonomous Defense a su plataforma: revoca accesos de agentes de IA y servidores MCP, bloquea ataques en WAF y pasarelas y corrige API expuestas de forma automática.
Evilginx retransmite el inicio de sesión real y se queda con la cookie de sesión, lo que anula el SMS, el OTP y el push. Las passkeys y las llaves FIDO2 son la defensa recomendada por CISA y Microsoft.
CVE-2026-98432 es un use-after-free en el manejo de conexiones TCP/IPv4 del kernel de Linux, explotable por red y sin autenticación. CVSS 9,8 según el kernel, 5,9 según Red Hat.