
X.Org corrige ocho vulnerabilidades en X server y Xwayland
X.Org ha publicado xorg-server 21.1.26 y Xwayland 24.1.15 para corregir ocho fallos de memoria, la mayoría en la extensión de vídeo Xv y en XRes.
Recopilación de las actualizaciones que los proveedores del Software van liberando
X.Org ha publicado xorg-server 21.1.26 y Xwayland 24.1.15 para corregir ocho fallos de memoria, la mayoría en la extensión de vídeo Xv y en XRes.
LiteSpeed Web Server Enterprise 6.3.7 build 9 corrige un fallo en el manejo de la configuración de Apache que permitía leer ficheros fuera del document root y ejecutar scripts sin suEXEC, lo que en CloudLinux supone escapar de CageFS.
Git 2.56.1 y sus versiones de mantenimiento corrigen seis vulnerabilidades. La más grave, CVE-2026-111760, permite ejecutar código al clonar de forma recursiva un repositorio malicioso con submódulos.
Fortinet ha corregido CVE-2026-121529, un fallo crítico (CVSS 9,1) en FortiClient para Windows y Mac que permite a un atacante remoto ejecutar código si la víctima interactúa, por ejemplo visitando una página maliciosa.
OWASP ModSecurity tiene dos vulnerabilidades de gravedad alta: un fallo de memoria en el procesador XML corregido en la versión 3.0.17 y una evasión de las reglas de nombres de archivo que sigue sin parche.
SonicOS 7.3.4 y 8.2.3 corrigen siete fallos en cortafuegos Gen 7 y Gen 8. Uno, CVE-2026-19868, ya se explota para eludir SAML y MFA en el SSL-VPN, según la CISA.
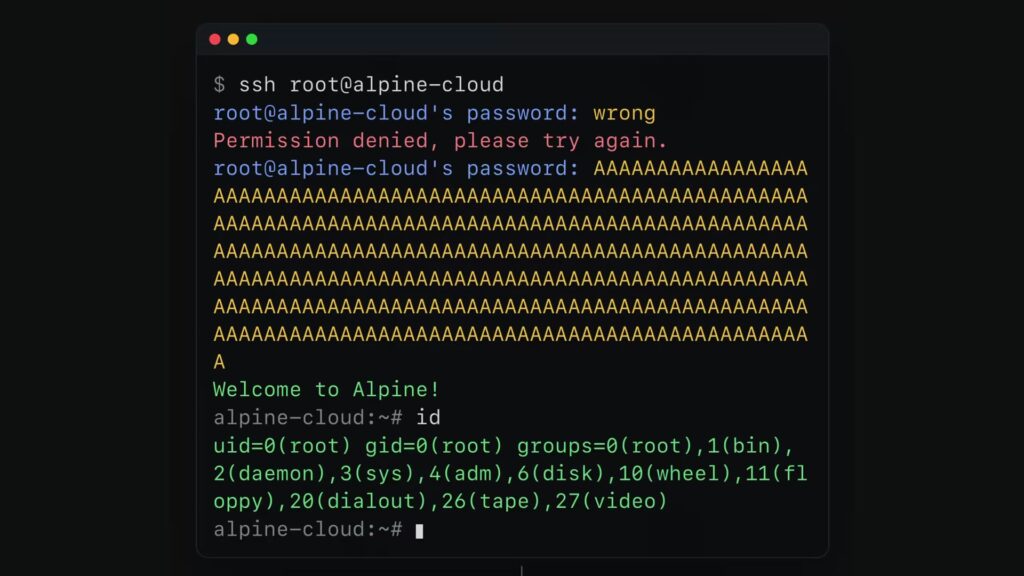
OpenSSH 10.6p2 corrige CVE-2026-123158, un fallo que deja entrar por SSH en cuentas sin contraseña de sistemas con musl y sin PAM, como Alpine Linux.
La vulnerabilidad CVE-2026-109518 permite a un atacante en la red, un mirror o un proxy sustituir un paquete ya verificado si APT reintenta descargas. Versiones corregidas y cómo actualizar.
Veeam ha publicado parches para cinco vulnerabilidades en Backup & Replication 13, Veeam Agent for Linux y Veeam ONE, entre ellas una crítica (CVSS 9,1) explotable sin autenticación.
Laravel corrige un fallo crítico (CVSS 9,2) en TokenGuard que permite autenticarse como otro usuario con MySQL o MariaDB. Está corregido en 12.68.0 y 13.29.0.