
Alpine Linux reconstruye su GitLab tras intentos de explotar un fallo crítico
Brotli en FreeBSD: un solo pkg upgrade corrige el fallo en 64 paquetes
En FreeBSD, el fallo de Brotli CVE-2026-111497 se corrige actualizando…
OWASP Top 10:2025: los fallos web más graves y cómo corregirlos en el código
El OWASP Top 10:2025 mantiene el control de acceso roto…
SS7 y Diameter: así se usan para vigilar móviles y robar códigos SMS
Citizen Lab ha documentado campañas de vigilancia que usan SS7…

Este Mes en Ciberseguridad con Tony Anscombe – Edición de Octubre de 2026
A medida que octubre llega a su fin, ESET, a través de su Chief Security Evangelist, Tony Anscombe, hace un […]
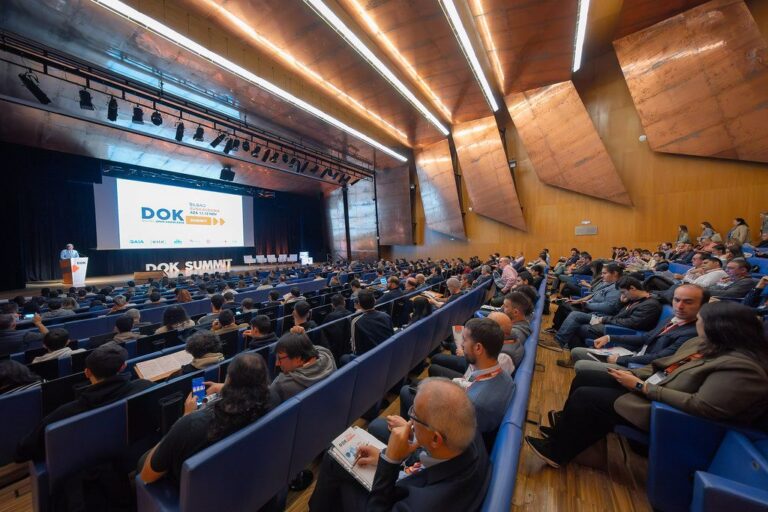
DOK Summit 2026: Bilbao, Epicentro de Tecnología, Industria y Talento Digital
El DOK Summit 2026, un evento clave para la transformación digital y sostenible de las empresas vascas, se celebrará los […]
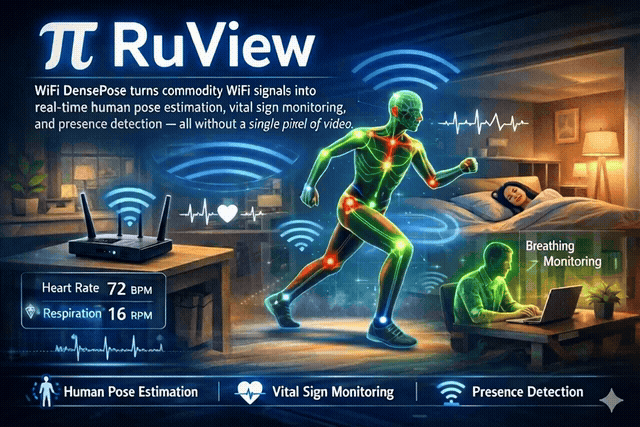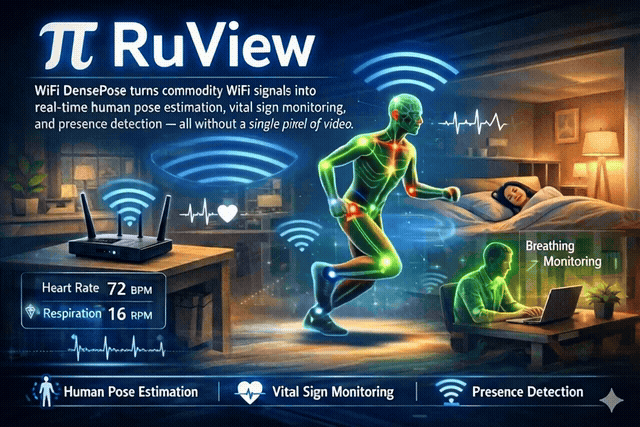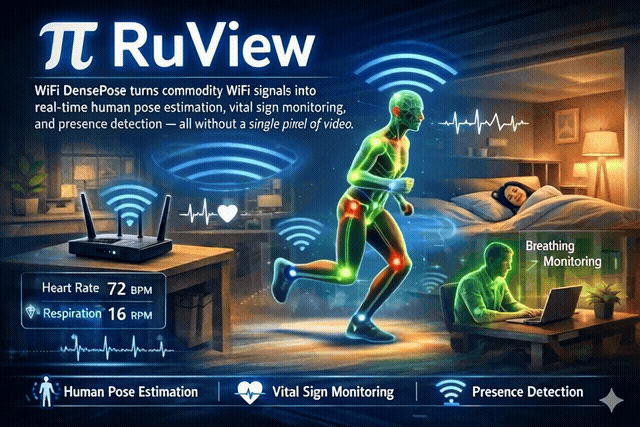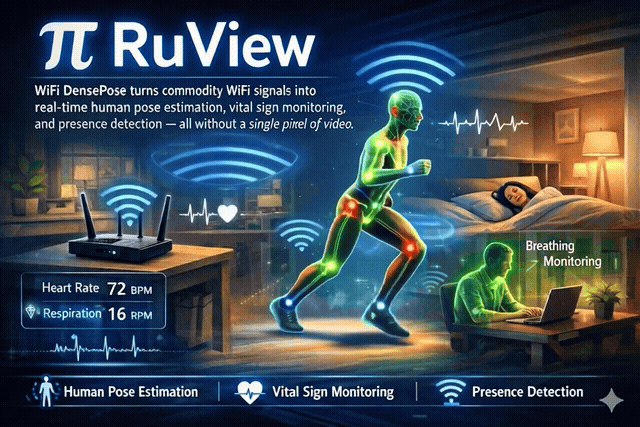
RuView: el proyecto que detecta personas y constantes vitales a través de la WiFi
RuView usa placas ESP32 de unos 9 dólares para detectar personas y estimar respiración y pulso con señales WiFi. Qué reconoce el proyecto sobre su precisión y qué dice el RGPD.
Una extensión falsa de Claude Code en Cursor instalaba puertas traseras SSH
Una versión maliciosa de la extensión de Claude Code estuvo 11 horas en el marketplace de Cursor e intentaba instalar puertas traseras SSH. Qué hacía y cómo comprobar si estás afectado.
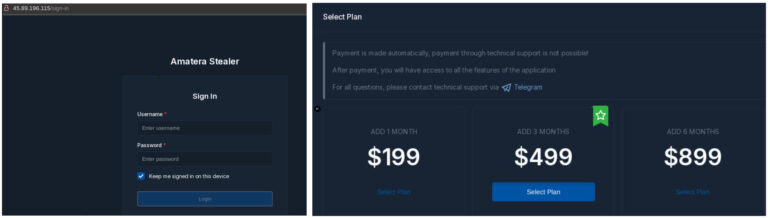
Amatera: Cómo Funciona y se Propaga este Infostealer Prolífico
En un panorama cada vez más complejo de la ciberseguridad, el infostealer conocido como Amatera ha demostrado ser una herramienta […]