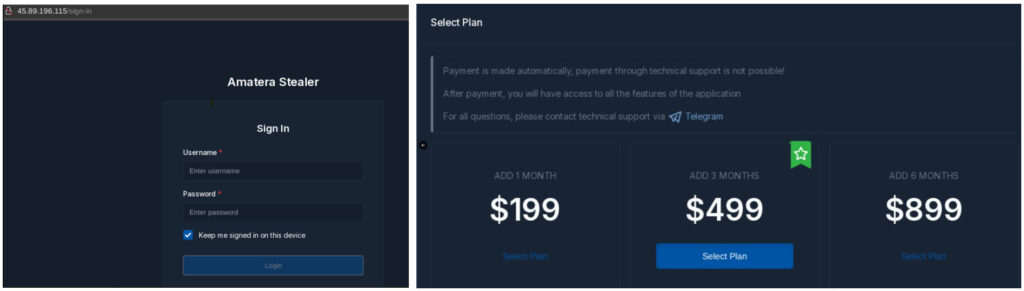
En un panorama cada vez más complejo de la ciberseguridad, el infostealer conocido como Amatera ha demostrado ser una herramienta eficaz y peligrosa para los ciberdelincuentes. Este malware, que se posicionó como el líder en las detecciones de infostealers en América Latina durante la primera mitad de 2026, ofrece una clara muestra de la profesionalización del crimen cibernético. A través de un modelo de malware como servicio (MaaS), sus desarrolladores se encargan de mantener el código y ofrecer soporte, mientras que los afiliados pagan una suscripción para utilizarlo en sus campañas.
Amatera se especializa en la sustracción de una amplia gama de datos sensibles, incluyendo credenciales de inicio de sesión, cookies de sesión, información de carteras de criptomonedas, y datos de mensajería, entre otros. Su capacidad para recopilar tantas formas de información es la razón por la que infostealers como Amatera son cruciales en el crimen cibernético, ya que un solo compromiso puede llevar a un secuestro de cuentas, fraude financiero y robo de criptomonedas, además de facilitar un acceso no autorizado a las organizaciones afectadas.
Este infostealer fue detectado por primera vez en 2024 y se ha convertido rápidamente en una amenaza prominente, al parecer una rebrandización de otro malware conocido como ACR Stealer. La evolución constante de Amatera le permite jugar un papel clave en diversas cadenas de ataque, donde los afiliados eligieron diferentes métodos de entrega, incluyendo correos electrónicos dirigidos, publicidad engañosa y documentos falsificados.
Uno de los métodos más destacados utilizados por Amatera es ClickFix, una técnica de ingeniería social en la que se engaña al usuario para que ejecute comandos que inician el proceso de compromiso. Recientemente, esta técnica ha evolucionado para incluir páginas falsas que imitan servicios de inteligencia artificial, además de advertencias sobre «errores» del navegador que fuerzan al usuario a realizar acciones que comprometen su seguridad.
Los riesgos asociados con una violación a través de Amatera son alarmantes. Pueden incluir la toma de control de cuentas personales o empresariales, acceso no autorizado a correos electrónicos y almacenamiento en la nube, y el robo de activos criptográficos. La intersección de los perfiles personales y laborales en la misma computadora aumenta aún más el potencial daño, ya que cualquier información robada puede ser utilizada para futuros ataques a la organización.
Para mitigar estos riesgos, se sugieren ciertas prácticas de seguridad. Es crucial recordar que ningún mensaje legítimo pedirá a un usuario que copie comandos desde una página web y los ejecute en su computadora. Además, se deben implementar reglas de control de aplicaciones y separar los perfiles personales y laborales para minimizar las oportunidades de compromiso.
La creciente incidencia de Amatera y su uso de técnicas como ClickFix evidencia cómo los atacantes están adoptando rápidamente nuevas herramientas y desarrollos en el ámbito del malware. Con la capacidad de seguir causando daños a largo plazo, incluso después de que el malware haya sido erradicado, la vigilancia y la respuesta proactiva son fundamentales para proteger activos y datos en el entorno digital actual.
Fuente: WeLiveSecurity by eSet.