ESET Research ha revelado nuevos desarrollos en la actividad del grupo de ciberespionaje FamousSparrow, alineado con China. Desde agosto de 2025, esta APT ha comenzado a implementar un nuevo backdoor denominado SparroWocky, reemplazando a su anterior herramienta SparrowDoor. Esta transición coincide con un notable aumento en sus ataques dirigidos a organizaciones gubernamentales en varios países de América Latina, lo que se interpreta como una respuesta a la creciente atención de Estados Unidos en la región.
La elección de SparroWocky como nuevo backdoor destaca su arquitectura modular y el uso de técnicas avanzadas para evadir la detección. Los primeros ejemplos del malware incorporan una estrofa del famoso poema «Jabberwocky» de Lewis Carroll, lo cual enfatiza la sofisticación y creatividad detrás de su desarrollo. SparroWocky no solo manipula estructuras de bajo nivel en la memoria, sino que también permite la carga y ejecución de archivos de objeto Beacon, compatibles con herramientas de pruebas de penetración.
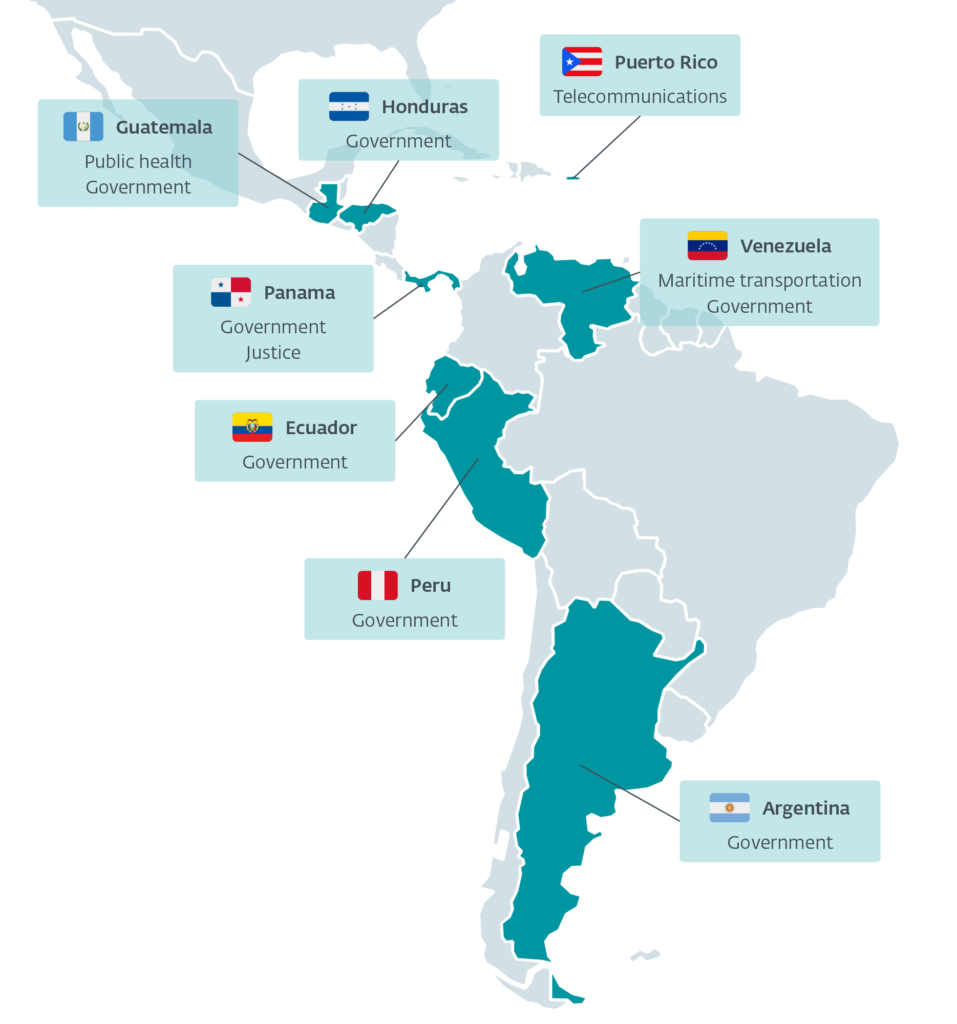
Desde julio de 2025, la investigación muestra que casi el 90% de los objetivos de FamousSparrow han sido entidades en América Latina, abarcando países como Argentina, Ecuador, y Venezuela, entre otros. Este enfoque representa un cambio significativo en las operaciones del grupo, que anteriormente tenía un alcance global más amplio. Los ataques parecen estar diseñados para facilitar a China el monitoreo de las reacciones de gobiernos locales frente a las presiones estadounidenses, especialmente tras el resurgir de los intereses estadounidenses en la región bajo la administración de Donald Trump.
SparroWocky se despliega comúnmente a través de un esquema de carga que implica un ejecutable legítimo, una DLL maliciosa y un archivo de payload encriptado. Sus capacidades son diversas, incluyendo la ejecución de comandos remotos, la recopilación de información del sistema y la exfiltración de archivos. Además, ha demostrado emplear avanzadas técnicas de evasión de análisis, como el uso de un algoritmo propio para resolver dinámicamente las API de Windows y técnicas de ocultación de procesos.
Esta nueva fase de FamousSparrow ilustra cómo los grupos de APT están adaptando constantemente sus herramientas y estrategias, enfocándose en intereses geopolíticos específicos y utilizando conocimientos de vanguardia para garantizar un acceso no detectado a redes críticas. El desarrollo de SparroWocky no solo refuerza la capacidad del grupo para realizar ciberespionaje, sino que también representa una integración significativa de herramientas de código abierto en su arsenal malicioso.
Fuente: WeLiveSecurity by eSet.