La ciberseguridad para las pequeñas y medianas empresas (PYMES) se enfrenta a dos problemas principales: la falta de recursos y la complejidad de las soluciones disponibles. Para los equipos de IT pequeños, que a menudo no cuentan con un experto en ciberseguridad, esta tensión puede resultar difícil de resolver. Comprender el problema no equivale a saber dónde se encuentra la solución.
La protección efectiva de las PYMES requiere que los proveedores guíen a sus clientes a través de un proceso de implementación claro, ofreciendo orientación práctica y transparente durante las etapas de respuesta a incidentes. Sin asociaciones de confianza, las pequeñas empresas pueden tener dificultades para optimizar el uso de los productos y servicios de seguridad, lo que podría complicar la comunicación de incidentes a aseguradoras y reguladores, así como limitar su capacidad de aprender de eventos amenazantes.
El 99% de todas las empresas del sector privado en Europa y América del Norte son PYMES, y constituyen el tejido empresarial de la economía, formando también parte de la cadena de suministro de organizaciones más grandes. Esto las convierte en blanco atractivo para los actores malintencionados que buscan vulnerabilidades. Las interrupciones en las cadenas de suministro pueden tener efectos colaterales catastróficos.
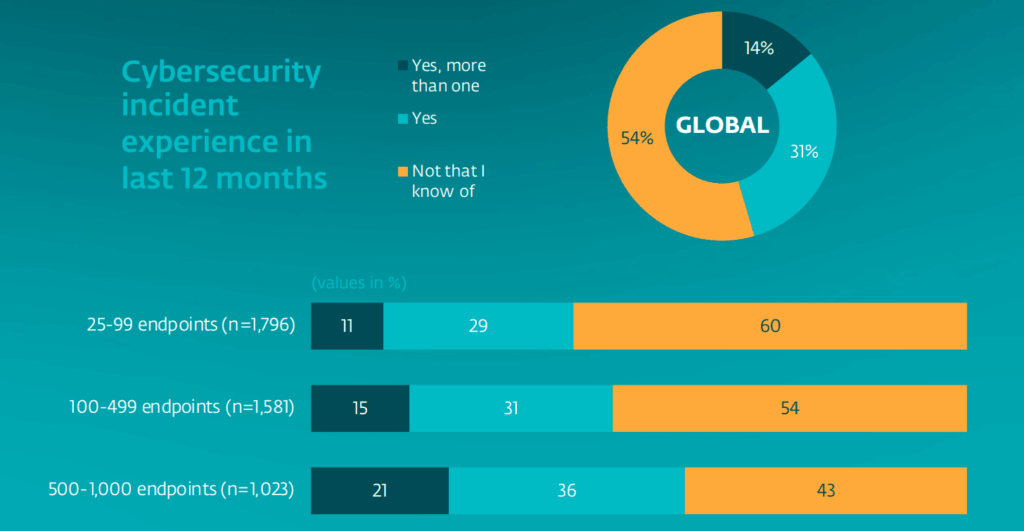
A pesar de los desafíos, los líderes en IT y seguridad de PYMES reconocen cada vez más la importancia de la ciberseguridad. Muchos han sufrido al menos un incidente cibernético en el último año, y estos eventos tienden a intensificar la necesidad de protegerse. Sin embargo, la conciencia sobre los riesgos no siempre se traduce en acción efectiva, ya que las PYMES a menudo se enfrentan a bloqueos relacionados con la complejidad del panorama cibernético actual. Mantenerse al día con las tendencias y amenazas más recientes representa un desafío considerable.
La diversidad de soluciones en el mercado de la ciberseguridad, que se estima en 248 mil millones de dólares, complica aún más la tarea de comparación entre proveedores. Muchos de los productos adquiridos pueden resultar difíciles de configurar y operar para equipos menos especializados. Una encuesta de ESET revela que el 55% de las PYMES considera que el mercado es confuso y complicado, y el 30% señala que la complejidad es un desafío importante. Además, cerca del 72% desea explicaciones en un lenguaje sencillo.
Para abordar estas inquietudes, los proveedores deben ofrecer un proceso de incorporación guiado que incluya sesiones en vivo con expertos, activación del entorno de seguridad, revisiones de configuración, y pautas sobre notificaciones y comunicaciones. Esto no solo ayuda a asegurar que las soluciones estén integradas eficazmente en las operaciones diarias, sino que también fomenta un mayor entendimiento de las principales responsabilidades durante la gestión de incidentes.
Cuando las PYMES estén en funcionamiento con estos servicios, el papel del proveedor debe ser proporcionar orientación continua durante la detección y respuesta a incidentes. Es esencial que se explique claramente qué ocurrió, por qué importa, qué medidas se tomaron y cuáles son los siguientes pasos a seguir. Esta transparencia es crucial para mitigar el riesgo y mejorar la ciberresiliencia.
En última instancia, las PYMES requieren que sus proveedores se conviertan en aliados confiables, que les ayuden a retener el control de su propia seguridad y que aprovechen las relaciones humanas en un mundo tecnológico impulsado por amenazas en constante evolución. Con el apoyo adecuado, la ciberseguridad puede transformarse de un mero costo empresarial a un verdadero habilitador del crecimiento para las pequeñas y medianas empresas.
Fuente: WeLiveSecurity by eSet.