
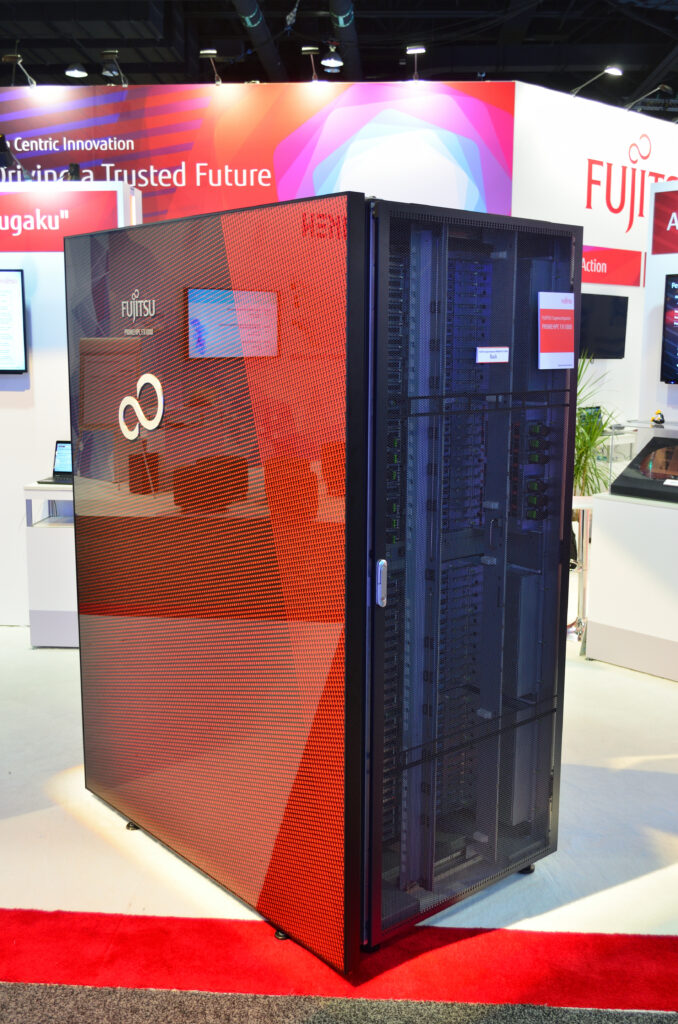
El superordenador japonés Fugaku sigue apagado después de que un atacante usara un panel web público para entrar en la red interna del Centro RIKEN de Ciencias Computacionales. Como ha explicado Revista Cloud, el intruso estuvo dentro entre el 10 y el 13 de noviembre, instaló malware para robar datos de los usuarios y se llevó información de 4.222 usuarios de Fugaku y 375 de Rikyu, además de claves privadas SSH y claves de acceso guardadas en sus equipos.
Las claves del ataque a Fugaku en 20 segundos
- La entrada fue el panel público que muestra el estado de Fugaku.
- El atacante robó identidades de usuarios, claves SSH y archivos de investigación.
- Intentó reutilizar claves robadas en otros sistemas, sin éxito según RIKEN.
- Fugaku no volverá hasta que RIKEN confirme que es seguro.
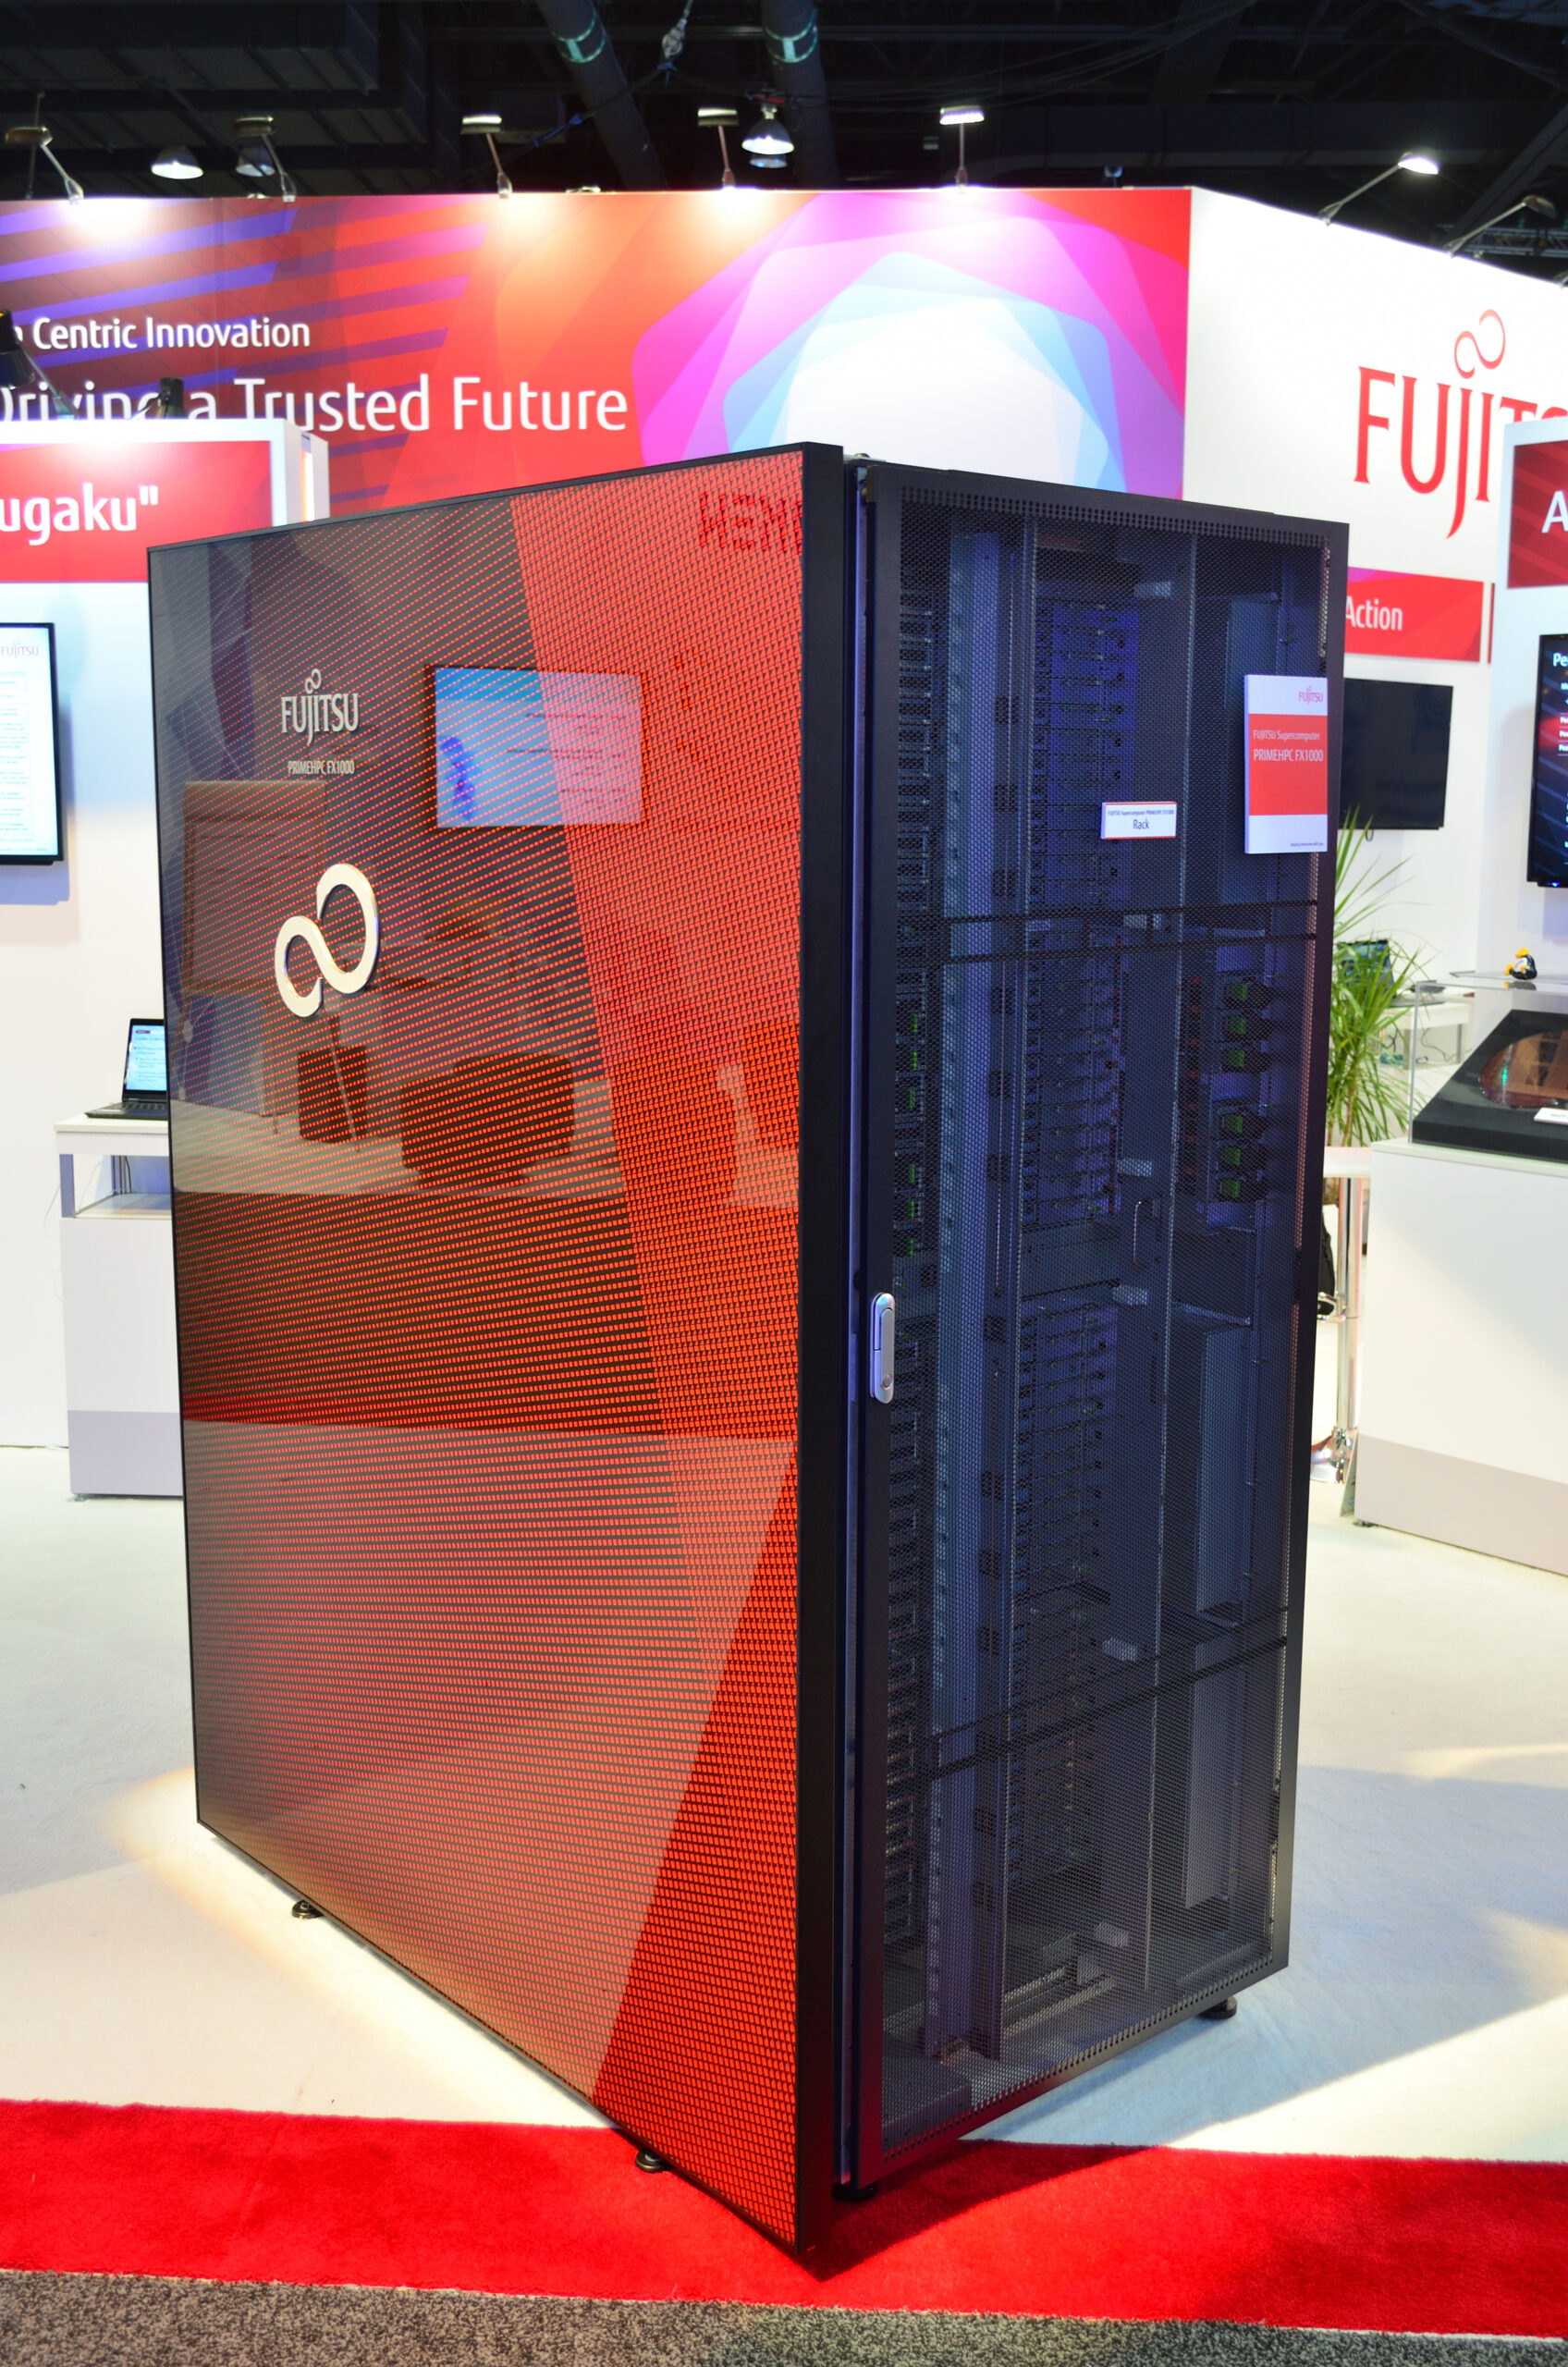
La cadena del ataque, según RIKEN
Con lo publicado por RIKEN en su comunicado del 16 de noviembre, la secuencia es clara aunque falten detalles. El atacante explotó un fallo en el panel web que informa del estado operativo de Fugaku, un servicio pensado para ser consultado desde fuera. Desde ahí alcanzó varios servidores internos, colocó malware dirigido a los datos de los usuarios y se hizo con sus credenciales. Después intentó usar algunas de las claves de acceso robadas para conectarse a otros sistemas. RIKEN dice no haber encontrado nuevos accesos indebidos ni robo de resultados de investigación, pero aún no ha explicado el método exacto de entrada ni ha atribuido el ataque.
El 14 de noviembre, el centro apagó la máquina, desactivó las claves de inicio de sesión y pidió a los usuarios revocar y sustituir sus credenciales. Su plan pasa por corregir la vulnerabilidad, reconstruir los servidores comprometidos, revisar la configuración de red y reforzar la vigilancia.
Qué deben hacer los usuarios afectados
Las recomendaciones de RIKEN son las lógicas, pero conviene ir un paso más allá. Una clave SSH robada sirve en cualquier servidor donde esté autorizada, no solo en Fugaku, así que los investigadores deberían:
- Revocar las claves SSH afectadas y retirarlas de los ficheros authorized_keys de todos los sistemas donde se usaran, incluidos los de su universidad o empresa.
- Generar claves nuevas protegidas con frase de paso y, si es posible, guardadas en una llave de seguridad física.
- Rotar tokens y claves de acceso a otros servicios que estuvieran en los mismos equipos.
- Desconfiar de correos que se hagan pasar por RIKEN, ya que los atacantes tienen nombres y direcciones de los usuarios.
Lecciones para cualquier entorno HPC
El caso de Fugaku repite un patrón habitual en centros de supercomputación y en muchas empresas: un servicio secundario expuesto a Internet, como un panel de estado, un portal de usuarios o una herramienta de monitorización, recibe menos atención que el sistema principal pero tiene conexión con la red interna. Aislar esos servicios en segmentos separados, sin rutas hacia los sistemas de usuarios, reduce mucho el daño si se comprometen.
La otra lección está en las credenciales. Las claves SSH sin frase de paso y de larga duración siguen siendo la norma en muchos entornos científicos, y su robo permite al atacante moverse lateralmente. Sustituirlas por certificados SSH de vida corta, exigir autenticación multifactor y vigilar los inicios de sesión anómalos son medidas que encarecen este tipo de ataques.
Preguntas frecuentes
¿Cómo entraron los atacantes en Fugaku?
A través del panel web público que muestra el estado del superordenador, desde el que alcanzaron servidores internos de RIKEN.
¿Qué debe hacer un usuario de Fugaku?
Revocar sus claves SSH y demás credenciales almacenadas, generar otras nuevas y desconfiar de correos que suplanten a RIKEN.
¿Se han robado resultados de investigación?
RIKEN dice no haber encontrado robo de resultados, aunque sí de archivos de datos guardados en los equipos de los usuarios.
Fuentes:
