Un hogar conectado tiene ya una media de 24 dispositivos en red, dos más que hace un año, y casi todas las vulnerabilidades detectadas en ellos son fallos públicos ya catalogados, según el 2026 IoT Security Landscape Report que Bitdefender y NETGEAR publicaron el 28 de octubre. El informe, basado en la telemetría de unos 10,4 millones de hogares entre enero y septiembre de 2026, sitúa a los televisores inteligentes como el dispositivo con más vulnerabilidades observadas y advierte de que estos aparatos ya no son solo objetivos: también sirven como intermediarios para tráfico ajeno, como sensores y como puerta de entrada a la red doméstica.
Las claves del informe de Bitdefender y NETGEAR sobre el hogar conectado en 20 segundos
- Los hogares analizados tienen de media 24 dispositivos conectados, frente a 22 en 2025.
- Televisores, enchufes inteligentes y NAS suman el 67,1 % de las vulnerabilidades observadas.
- El 99,97 % de los fallos detectados son CVE ya conocidos, por lo que se corrigen con actualizaciones.
El estudio analiza 5.400 millones de eventos de seguridad y 1.200 millones de observaciones de vulnerabilidades recogidos por Bitdefender. La nota de prensa no detalla de qué equipos procede exactamente esa telemetría, un dato relevante para leer las cifras: describen los hogares que analiza la compañía, no necesariamente el conjunto de los hogares conectados. Además, el informe forma parte de la promoción de NETGEAR Armor, el servicio de seguridad a nivel de router que ambas empresas comercializan juntas.
Aun así, los datos encajan con lo que otras fuentes vienen observando sobre el Internet de las cosas (IoT). En España, el INCIBE ya alertó del peso creciente de estos dispositivos al contabilizar 122.223 incidentes en 2025, y las grandes redes de equipos infectados que se usan para ataques de denegación de servicio siguen alimentándose de cámaras, grabadores y routers domésticos.
Un dispositivo, cuatro papeles para el atacante
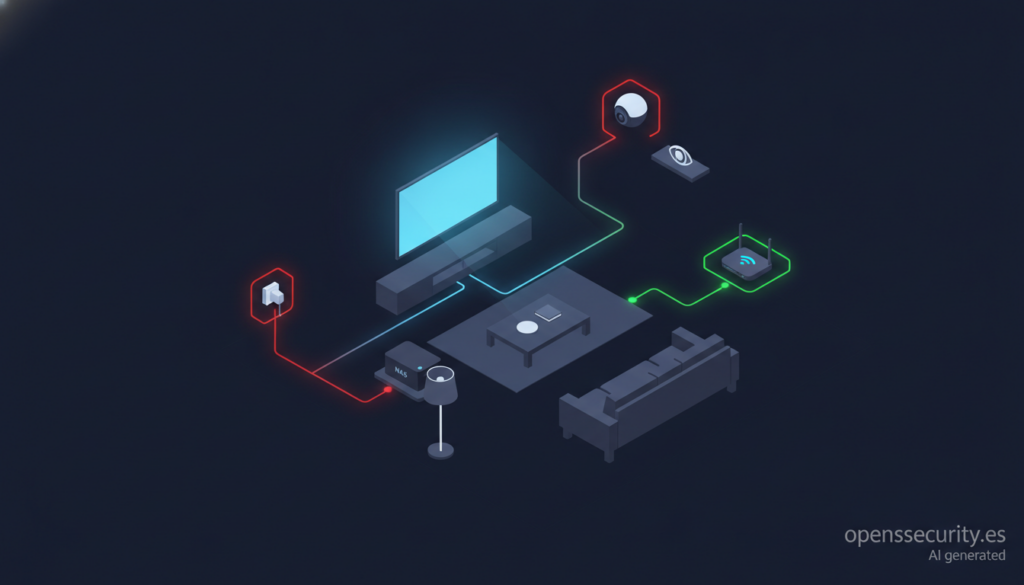
La idea central del informe es que un mismo aparato vulnerable puede cumplir cuatro funciones. Puede ser un objetivo de ataque directo; un proxy que retransmite tráfico de terceros; un sensor que recoge información del hogar, o un punto de apoyo para moverse por el resto de la red. Según Bitdefender, los televisores inteligentes reúnen los cuatro papeles a la vez y encabezan la clasificación con 270,3 millones de observaciones de vulnerabilidades.
El papel de proxy ya tiene ejemplos concretos este año. En junio, la firma Spur Intelligence analizó 6.038 aplicaciones para televisores LG (webOS) y Samsung (Tizen) y encontró que 2.058 incluían software de proxy residencial, un componente que permite a terceros navegar a través de la conexión del hogar como si fueran el propio usuario. El permiso se concede una vez, a menudo a cambio de ventajas como jugar sin anuncios, y el proxy sigue funcionando aunque la aplicación se cierre. Tras la polémica, Samsung se sumó a LG en el anuncio de vetar este tipo de aplicaciones en sus tiendas.
El informe recuerda además el desmantelamiento por parte del Departamento de Justicia de Estados Unidos de cuatro botnets de IoT. Se trata de Aisuru, KimWolf, JackSkid y Mossad, que según Help Net Security habían infectado millones de grabadores de vídeo, cámaras y routers y estaban detrás de ataques de denegación de servicio de hasta 30 Tbps. opensecurity ya analizó otro ejemplo de este fenómeno con ShadowV2, la variante de Mirai que aprovechó una caída de AWS.
Qué dispositivos están más expuestos
Por número de equipos, los móviles son el 20,4 % de los dispositivos detectados en las redes domésticas, seguidos de televisores (10,6 %), ordenadores (10 %), equipos de red (6,2 %), reproductores multimedia (5,4 %, frente al 7,3 % de 2025), tabletas (4,8 %) y cámaras IP (4,1 %). Pero la exposición no sigue ese orden. Tres categorías concentran dos de cada tres vulnerabilidades observadas:
| Tipo de dispositivo | Cuota de las vulnerabilidades observadas en 2026 |
|---|---|
| Televisores inteligentes | 22,7 % |
| Enchufes inteligentes | 22,4 % |
| Almacenamiento en red (NAS) | 22,0 % |
| Total de las tres categorías | 67,1 % |
Bitdefender interpreta el cambio respecto a 2025 como una señal de que los dispositivos de larga vida, los que rara vez se sustituyen y siguen conectados después de que el fabricante deje de actualizarlos, son los que acumulan más riesgo. Un enchufe inteligente o un NAS pueden pasar años en la red sin que nadie revise su firmware.
Escaneos, fallos conocidos y errores de memoria
El 90,1 % de la actividad de ataque detectada fue de reconocimiento: escaneos automatizados que buscan redes y dispositivos mal protegidos para atacarlos después o sumarlos a una botnet. Ciprian Istrate, vicepresidente sénior de operaciones de la división de consumo de Bitdefender, asegura que los ciberdelincuentes usan la IA para reducir de días a horas el tiempo que tardan en atacar una vulnerabilidad recién descubierta, una afirmación que la nota no acompaña de datos.
El dato más útil para el usuario es otro: el 99,97 % de las vulnerabilidades observadas son fallos públicos con identificador CVE (Common Vulnerabilities and Exposures), mientras que las contraseñas débiles y la autenticación en texto plano son una fracción mínima. Es decir, la mayor parte del riesgo se reduce aplicando las actualizaciones que ya existen. Por tipo de consecuencia, predominan los fallos de memoria y de servicio, y las más graves, las que dan control del dispositivo o sus datos, suman en torno al 10,3 %:
| Posible consecuencia | Porcentaje aproximado |
|---|---|
| Errores de desbordamiento | 54 % |
| Denegación de servicio | 18 % |
| Corrupción de memoria | 17 % |
| Escalada de privilegios | 5,3 % |
| Ejecución de código | 3,8 % |
| Obtención de información | 1,2 % |
Para el informe, este reparto apunta a una gestión deficiente de la memoria y de la validación de datos de entrada en el software de los dispositivos.
Qué se puede hacer en casa
Chandan Nandakumaraiah, responsable de producto y ciberseguridad de NETGEAR y miembro del consejo de CVE, sostiene que, a medida que las empresas protegen mejor su infraestructura, los delincuentes se vuelven hacia los dispositivos del hogar, que están siempre encendidos y apenas se vigilan. Las dos compañías defienden la protección en el router, como la que ofrece NETGEAR Armor en los routers Nighthawk y los sistemas Orbi. Más allá de ese producto, las cifras del informe apuntan a medidas que cualquier usuario puede aplicar:
- Actualizar el firmware de televisores, NAS, enchufes, cámaras y router, y activar las actualizaciones automáticas cuando existan.
- Retirar o aislar los dispositivos que ya no reciben actualizaciones del fabricante.
- Separar los aparatos IoT en una red de invitados o una red aparte, para que no compartan segmento con ordenadores y móviles.
- Revisar los permisos de las aplicaciones del televisor y desconfiar de las que ofrecen ventajas a cambio de compartir la conexión.
- Desactivar el acceso remoto y la apertura automática de puertos (UPnP) en los equipos que no lo necesiten.
Preguntas frecuentes
¿Cuántos dispositivos conectados tiene un hogar de media?
Según el informe de Bitdefender y NETGEAR, 24 dispositivos, frente a 22 en 2025, en los hogares analizados.
¿Qué dispositivos del hogar son más vulnerables?
Los televisores inteligentes (22,7 % de las vulnerabilidades observadas), los enchufes inteligentes (22,4 %) y los NAS (22 %).
¿Las vulnerabilidades del IoT doméstico son nuevas?
No. El 99,97 % son fallos públicos con identificador CVE, por lo que actualizar el firmware reduce gran parte del riesgo.
¿Cómo puede un televisor convertirse en proxy?
A través de aplicaciones con software de proxy residencial, que usan la conexión del hogar para tráfico de terceros. Spur encontró este software en 2.058 de 6.038 apps de LG y Samsung.
Fuentes: