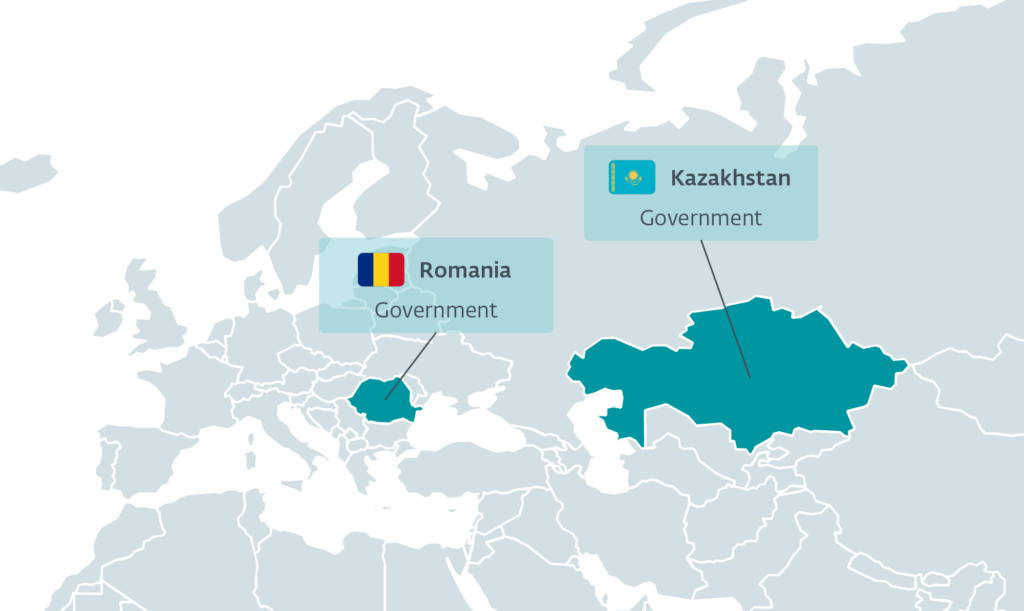
Recientemente, un análisis técnico reveló un sofisticado conjunto de herramientas de malware diseñado para operar en servidores Microsoft Exchange de entidades gubernamentales. Estas herramientas, conocidas como “Cereal”, son atribuidas con alta confianza al grupo de amenazas avanzadas persistentes (APT) alineado con Rusia, conocido como Turla. La investigación comenzó tras descubrir un conjunto no documentado en un organismo gubernamental de Kazajistán, seguido de un ataque similar en Rumania.
El malware Cereal es un conjunto modular que permite a los atacantes recibir comandos, ejecutarlos en memoria y recolectar correos electrónicos específicos, especialmente aquellos que involucran instituciones clave como la OTAN y la Unión Europea. Lo peculiar de este conjunto es la falta de infraestructura de comando y control externa, ya que el servidor Exchange comprometido actúa como el propio punto de control para los atacantes. Esto dificulta significativamente la detección y neutralización de las actividades maliciosas, ya que el tráfico malicioso se mezcla con el tráfico legítimo de Exchange.
Con un enfoque meticuloso en la recolección de información, las herramientas empleadas incluyen métodos avanzados dentro del marco .NET, lo que les permite ocultarse eficazmente en los procesos legítimos de Exchange. La inyección de CerealBox, un módulo responsable de la recolección de correos, representa un avance notable, ya que se inserta directamente en los procesos de Exchange, evitando las configuraciones visibles que suelen dejar tras de sí otros tipos de malware.
El contexto geopolítico también juega un papel fundamental; los objetivos de Turla han incluido históricamente gobiernos y organizaciones militares en Europa, Asia Central y Oriente Medio. Estos últimos ataques se alinean con la vigilancia rusa en un entorno de creciente tensión regional, en particular, la atención hacia Rumania debido a incidentes de seguridad relacionados con drones rusos.
El uso de técnicas avanzadas como la manipulación de código en memoria y la inyección en procesos críticos de Exchange subraya un nivel de sofisticación poco común en los casos recientes de APT. A medida que las dinámicas de ciberespionaje evolucionan, la batalla por la seguridad de la información continúa intensificándose, con grupos como Turla a la vanguardia de estas iniciativas.
Fuente: WeLiveSecurity by eSet.