
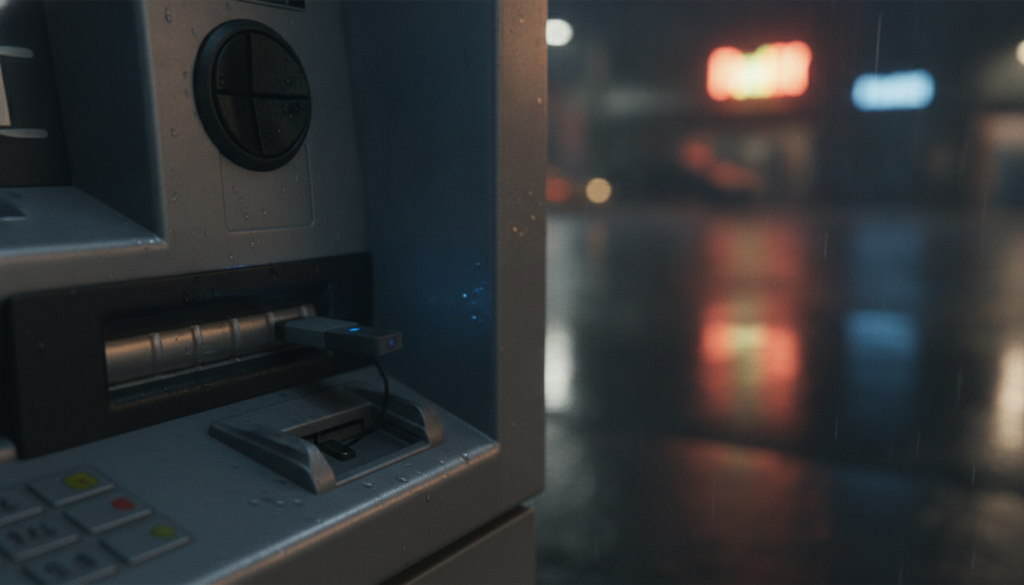
Kaspersky ha actualizado Kaspersky Embedded Systems Security (KESS), su solución para dispositivos de función fija como cajeros automáticos, terminales de pago y equipos médicos, con dos defensas pensadas para atacantes con acceso físico: protección contra dispositivos BadUSB en Linux y gestión centralizada del cifrado de disco BitLocker en Windows. La compañía lo anunció el 11 de noviembre de 2026, junto a una encuesta propia según la cual una de cada diez empresas sufrió el último año ataques a través de dispositivos conectables.
Las claves de la nueva protección de Kaspersky para sistemas embebidos en 30 segundos
- Qué cambia: KESS detecta periféricos USB que se hacen pasar por teclados o ratones en sistemas Linux.
- En Windows: integra la gestión de BitLocker para imponer el cifrado completo del disco de forma centralizada.
- Para quién: cajeros, terminales de venta y de pago, máquinas de billetes y equipos médicos inteligentes.
- Contexto: una de cada diez empresas sufrió ataques por dispositivos conectables, según una encuesta de Kaspersky a 1.900 entrevistados en 18 países.
Los sistemas embebidos tienen un perfil de riesgo particular. Suelen ser equipos aislados que hacen una sola tarea, a menudo con software antiguo que no se actualiza con la frecuencia de un PC, y están físicamente al alcance de cualquiera: en la calle, en una tienda o en una sala de hospital. Esa exposición física es la que aprovechan los dos tipos de ataque a los que apunta la actualización. Oleg Gorobets, experto en ciberseguridad corporativa de Kaspersky, lo resume así: el acceso físico puede dar a un atacante la oportunidad de conectar un periférico USB malicioso o de manipular el almacenamiento del sistema sin conexión.
BadUSB: cuando un «teclado» no es un teclado
Un ataque BadUSB usa un dispositivo que el sistema operativo reconoce como un dispositivo de interfaz humana (HID), normalmente un teclado o un ratón, pero que en realidad está programado para escribir comandos a toda velocidad o registrar lo que se teclea. Como los sistemas confían por defecto en los teclados, muchas defensas tradicionales no lo bloquean.
La nueva función de KESS para plataformas Linux detecta estos periféricos falsos: cuando un dispositivo intenta hacerse pasar por un periférico de entrada autorizado, la solución lo intercepta. Según Kaspersky, esto protege frente al registro de pulsaciones, la introducción de datos maliciosos y los ataques de denegación de servicio que bloquean el equipo local. En un cajero o un terminal de pago, cualquiera de las tres cosas puede traducirse en fraude o en un servicio parado.
Cifrado para frenar la manipulación con el equipo apagado
El segundo escenario es más silencioso. Un atacante con acceso físico puede extraer o montar el disco de un equipo apagado y modificar el sistema, por ejemplo para dejar un malware que interfiera en transacciones futuras. Si la unidad está cifrada, esa manipulación se vuelve mucho más difícil.
Para los dispositivos Windows, KESS integra ahora la gestión de BitLocker, el cifrado de disco del propio sistema operativo, de forma que los equipos de seguridad pueden imponer el cifrado completo desde la misma consola en la que gestionan el resto de controles. Kaspersky describe la solución como modular y multicapa, para que cada organización combine los controles que necesita cada dispositivo según sus recursos de cómputo, que en muchos equipos embebidos son limitados. La nota no indica una versión concreta del producto ni detalles de disponibilidad por región.
Qué dice la encuesta
El dato de contexto procede del Market Research Center de Kaspersky, que en agosto de 2026 realizó 1.900 entrevistas en 18 países. Una de cada diez empresas dijo haber sufrido ataques a través de dispositivos conectables en el último año, con las tasas más altas en administración pública, defensa, educación y sanidad. Es una encuesta del propio fabricante, así que conviene leerla como un indicador y no como una estadística independiente.
Más allá del producto, las dos medidas son buenas prácticas para cualquier flota de dispositivos expuestos: limitar qué periféricos USB pueden conectarse, cifrar el almacenamiento y revisar la seguridad física de los puertos. Kaspersky ya había reforzado este producto en 2025, como recogimos en la nueva versión de Embedded Systems Security para cajeros, TPV y equipos médicos.
Preguntas frecuentes
¿Qué es un ataque BadUSB?
El uso de un dispositivo USB que se presenta como teclado o ratón para introducir comandos, registrar pulsaciones o bloquear el equipo.
¿Qué añade Kaspersky Embedded Systems Security?
Protección BadUSB en Linux y gestión centralizada del cifrado BitLocker en Windows.
¿A qué dispositivos va dirigido?
A cajeros, terminales de venta y de pago, máquinas expendedoras de billetes y equipos médicos inteligentes.
¿Cuántas empresas sufren ataques por USB?
Una de cada diez en el último año, según una encuesta de Kaspersky a 1.900 entrevistados en 18 países.
Fuentes:
