
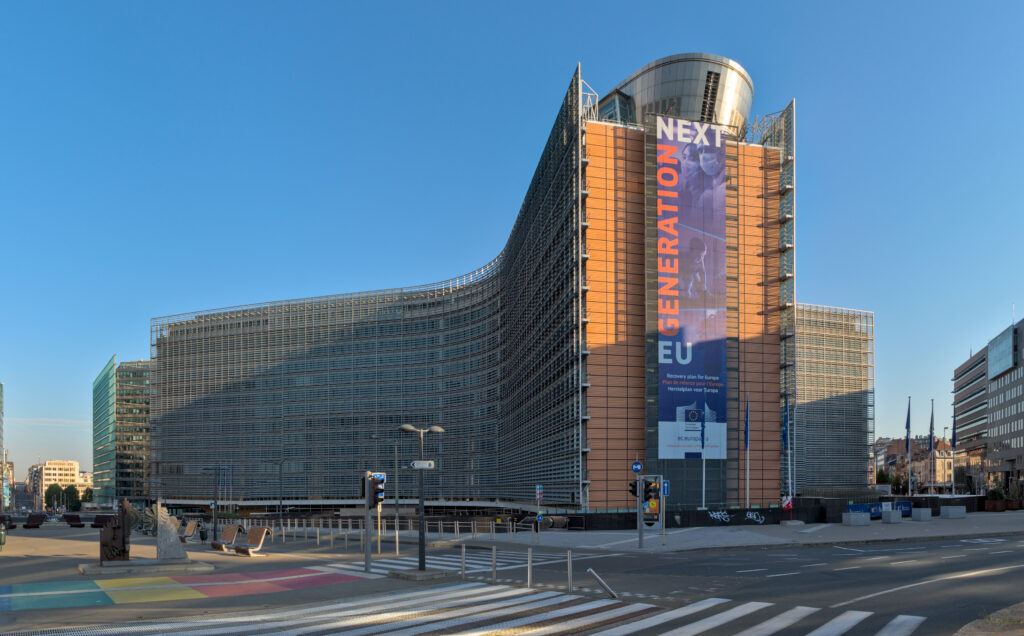
La Comisión Europea ha confirmado que ha sido objetivo de una campaña de ciberataques en la que se usaron herramientas de inteligencia artificial. El incidente, adelantado por Politico este 19 de noviembre, obligó a desconectar durante más de diez días los sistemas internos con los que la plantilla consulta nóminas, registra horas y pide permisos, además del de reembolsos médicos. Según las fuentes del medio, el servicio de ciberseguridad de las instituciones europeas, CERT-EU, detectó que los atacantes usaban ARTEX, una herramienta de pruebas de intrusión con IA disponible públicamente.
Las claves del ciberataque a la Comisión Europea en 20 segundos
- Sysper (nóminas, permisos y horarios) y MyPMO (reembolsos médicos) se desconectaron durante más de diez días.
- Los atacantes usaron ARTEX, una herramienta de pentesting con IA, según Politico.
- La Comisión dice que detectó la campaña el 22 de octubre y que no ve una brecha que afecte al conjunto de la plantilla.
- No hay autoría atribuida ni constancia de petición de rescate.
El portavoz de la Comisión Thomas Regnier confirmó a Politico que la institución había tomado las medidas necesarias ante una campaña detectada, que se atacaron sistemas concretos y que, como es habitual, se informó a las personas afectadas. Más tarde, ante la prensa en Bruselas, definió el incidente como una campaña generada con IA, situó su detección el 22 de octubre y declinó señalar a ningún responsable, según recoge la radiotelevisión irlandesa RTÉ.
Nóminas, permisos y traducción, fuera de juego
Los sistemas más afectados fueron Sysper, la plataforma de recursos humanos con la que el personal consulta sus nóminas, ficha horas y solicita vacaciones, y MyPMO, que gestiona los reembolsos de gastos médicos. La Comisión los desconectó como precaución. Según The Register, ambos volvieron a funcionar a principios de esta semana, aunque Sysper cayó de nuevo el miércoles 18. Los servicios de traducción también se vieron afectados. Politico precisa que algunos empleados no pudieron pedir días libres ni registrar sus horas, pero que los sueldos se pagaron con normalidad.
El incidente llegó a lo más alto de la casa. El Consejo de Dirección Corporativa, el principal órgano interno de gestión de crisis, celebró una reunión de urgencia a principios de mes, y la vicepresidenta responsable de Tecnología, Henna Virkkunen, informó al resto de comisarios el miércoles, siempre según Politico.
Lo que no está claro es qué datos han quedado expuestos. Politico, citando a un funcionario europeo, apunta a que podrían haberse comprometido grandes cantidades de datos personales y que, aunque la Comisión cree haber contenido la mayor parte del ataque, el alcance real de los daños sigue sin conocerse. Regnier, en cambio, asegura que no hay pruebas de una brecha que afecte al conjunto de la plantilla, que ronda las 33.000 personas, y dice no tener constancia de ninguna petición de rescate. La Comisión no ha aclarado si se accedió a datos de empleados o si la desconexión fue solo preventiva.
ARTEX, una herramienta de pentesting que ya usan los atacantes
ARTEX es un marco de pruebas de intrusión con IA que estaba disponible públicamente en GitHub. Su desarrollador retiró el repositorio en octubre tras conocerse que lo estaban usando atacantes, pero el código ya circulaba y existen varias copias derivadas, explica The Register. El FBI ha informado de que los investigadores encontraron más de 1.600 consolas de ARTEX expuestas en internet y de que, en algunos ataques, los intrusos pasaron de identificar a su objetivo a obtener acceso privilegiado en menos de tres horas.
CERT-EU ya había avisado el 5 de noviembre de que había detectado lo que consideraba ataques asistidos por ARTEX contra organizaciones bajo su vigilancia. En OpenSecurity contamos hace unos días cómo los agentes de IA se están usando para atacar aplicaciones de IA mal configuradas. Snehal Antani, consejero delegado de Horizon3.ai, explicó a The Register que lo que antes llevaba días o semanas a un atacante experto ahora ocurre en horas, y advirtió de que estas herramientas complican la atribución, porque las usan por igual grupos estatales y ciberdelincuentes.
No es el primer incidente de este año
La Comisión acumula varios sustos en 2026. En marzo, unos atacantes usaron una clave de API robada para entrar en la cuenta de Amazon Web Services que sostiene la web Europa.eu; CERT-EU calculó después que se robaron unos 92 GB de datos comprimidos, con nombres, direcciones y contenido de correos, y que el incidente podía afectar a al menos otras 29 instituciones y organismos europeos, según recuerda The Next Web. Antes hubo otro ataque contra los sistemas de gestión de los móviles de la Comisión que pudo exponer nombres y teléfonos de empleados.
En enero, la Comisión presentó un paquete de medidas contra los ciberataques, y en julio Virkkunen reconoció que la propia institución se había convertido en objetivo por la situación geopolítica. El nuevo incidente muestra además cómo herramientas pensadas para auditar la seguridad acaban acelerando el trabajo de los atacantes, un riesgo que afecta a cualquier organización con sistemas expuestos.
Preguntas frecuentes
¿Qué sistemas de la Comisión Europea se vieron afectados?
Sysper, la plataforma de nóminas, horarios y permisos, y MyPMO, la de reembolsos médicos, que se desconectaron más de diez días. También hubo problemas en los servicios de traducción.
¿Qué es ARTEX?
Un marco de pruebas de intrusión con IA que estaba publicado en GitHub. Su desarrollador lo retiró en octubre, pero siguen circulando copias.
¿Se han robado datos del personal?
No está claro. Politico apunta a una posible exposición de muchos datos personales, mientras que la Comisión dice no tener pruebas de una brecha que afecte al conjunto de la plantilla.
¿Quién está detrás del ataque?
La Comisión no ha atribuido el ataque a nadie y dice no tener constancia de una petición de rescate.
Fuentes:
