Investigadores de ESET han documentado la evolución del malware MATCHBOIL, un descargador personalizado en C# utilizado por el grupo APT UAC-0099, alineado con intereses rusos. Este malware se usa para descargar un payload desde el servidor de comando y control (C&C) del grupo, instalarlo y establecer su persistencia. Aunque MATCHBOIL fue documentado por primera vez por CERT-UA en agosto de 2025, se ha descubierto que su desarrollo comenzó al menos en 2024. Las versiones más antiguas analizadas provienen de abril de 2024, mientras que las más recientes son de abril de 2026. El estudio realizado por ESET aborda cronológicamente estas versiones y describe las modificaciones en el malware, mostrando un incremento en su sofisticación con cada iteración.
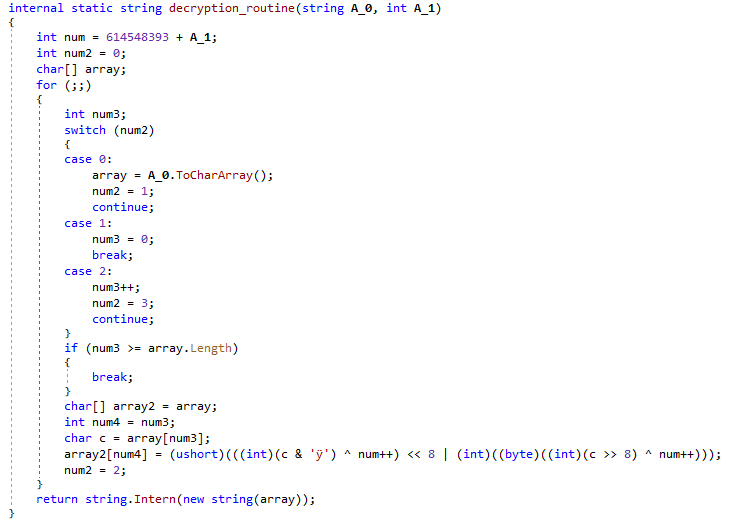
Los puntos clave del análisis revelan que MATCHBOIL es un descargador en C# usado por UAC-0099 para descargar, instalar y persistir otro payload. A lo largo del tiempo, se ha observado un cambio significativo en la ofuscación del código, que inicialmente empleaba la renombración de símbolos Unicode, y que actualmente utiliza el ofuscador .NET Reactor de Eziriz. Además, MATCHBOIL ha implementado diversas técnicas para detectar si se está ejecutando en un entorno sandbox, lo que refuerza su capacidad para evadir detección.
La investigación de los diferentes ejemplares de MATCHBOIL comenzó en febrero de 2026, al recibir dos muestras relacionadas con el malware en VirusTotal. Dado que ambas muestras establecían comunicación con un dominio previamente atribuido a UAC-0099, los investigadores decidieron examinarlas más de cerca, descubriendo otros ejemplos desde noviembre y diciembre de 2025, lo que sugiere que todos estos ejemplares podrían ser variantes de MATCHBOIL.
El análisis de ESET también identificó muestras más antiguas, compiladas en abril de 2024, las cuales indicaban que UAC-0099 probablemente ya había empezado a desarrollar MATCHBOIL a mediados de 2024. La evolución del malware ha demostrado mejoras constantes, ya que los ejemplares recopilados antes de noviembre de 2025 eran más simples de analizar en comparación con las versiones más nuevas.
Las víctimas de MATCHBOIL relacionadas con el análisis de ESET se encontraban todas en Ucrania, afectando a diversas industrias. Desde julio hasta agosto de 2025, el malware fue detectado en múltiples empresas de transporte, y más tarde, en una empresa del sector energético en junio de 2026.
UAC-0099 se define como un grupo de ciberespionaje que tiene como objetivo organizaciones gubernamentales, instituciones financieras y medios de comunicación, enfocándose en Ucrania. Se estima que este grupo se alinea con los intereses rusos y puede actuar como un corredor de acceso inicial para otros grupos notables.
MATCHBOIL se distribuye principalmente a través de correos electrónicos de spearphishing. Cajando el enlace, se descarga un archivo comprimido que contiene un payload VBScript, ejecutándose luego de que la víctima activa el script manualmente. Durante su ejecución, el malware recopila información básica del sistema, lo que permite su identificación durante la comunicación con el servidor C&C.
Un aspecto notable del desarrollo de MATCHBOIL son los cambios implementados a lo largo del tiempo, que han incluido mejoras en la lógica de ejecución y persistencia, así como incrementos en su complejidad mediante la adición de interfaces gráficas que engañan al usuario al ejecutar el malware. Esta serie de adaptaciones sugiere un interés claro por parte de los operadores de UAC-0099 en perfeccionar su herramienta para futuros ataques, reflejando la rápida evolución de las tácticas y técnicas utilizadas en el malware.
Fuente: WeLiveSecurity by eSet.