
Obligar a cambiar la contraseña cada 90 días sigue figurando en muchas políticas internas y auditorías de cumplimiento como si fuera una medida de seguridad avanzada. Pero el NIST, el instituto de normalización estadounidense cuyas guías siguen medio mundo, la desaconseja desde 2017 y en su revisión de 2025 la prohíbe directamente salvo que haya indicios de compromiso. La rotación forzada genera contraseñas predecibles y tickets de soporte, mientras los atacantes reales ya no necesitan la contraseña: roban la sesión y esquivan el doble factor tradicional.
Las claves de por qué rotar contraseñas no protege en 20 segundos
- NIST SP 800-63B-4 (2025) prohíbe exigir cambios periódicos de contraseña sin indicios de compromiso.
- La rotación produce patrones como «Verano2026!» y más tickets de reseteo.
- Los ataques AiTM y los infostealers roban sesiones y esquivan SMS, OTP y notificaciones push.
- La alternativa: frases de paso largas, autenticación FIDO2 y acceso de confianza cero.
La paradoja es conocida por cualquiera que haya trabajado en soporte. Cuando una empresa obliga a cambiar la clave cada trimestre, los empleados no eligen contraseñas nuevas e independientes: suben un número, cambian la estación del año o el mes, añaden un símbolo al final o apuntan la clave en un pos-it. «Verano2026!» se convierte en «Otoño2026!», y un atacante que conozca la anterior adivina la siguiente en pocos intentos. Mientras tanto, el servicio técnico recibe una oleada de peticiones de restablecimiento cada vez que vencen, y esos procesos de reseteo son a su vez un vector de ingeniería social.
Lo que dicen NIST y los grandes fabricantes
La guía de referencia es la publicación especial 800-63B del NIST. Su versión de 2017 ya decía que no se debía exigir el cambio periódico de contraseñas. La revisión 4, publicada como definitiva en julio de 2025, endurece el lenguaje: los sistemas no deben obligar a cambiarlas periódicamente, pero sí deben forzar el cambio cuando hay pruebas de que se han comprometido. Además, fija una longitud mínima de 15 caracteres cuando la contraseña es el único factor, pide admitir al menos 64, descarta las reglas de composición (obligar a mayúsculas, números y símbolos) y exige comprobar las nuevas claves contra listas de contraseñas filtradas o demasiado comunes.
No es una postura aislada. Microsoft retiró la caducidad de contraseñas de sus líneas base de seguridad para Windows en 2019 por los mismos motivos, y el centro nacional de ciberseguridad británico (NCSC) lleva años recomendando lo mismo. Si un auditor sigue pidiendo 90 días, la respuesta documentada es una política alineada con NIST: longitud, listas de bloqueo, cambio solo ante compromiso y autenticación multifactor resistente al phishing.
Para generar claves o frases largas y aleatorias, herramientas gratuitas como el generador de contraseñas de password.es las crean en el propio navegador, sin enviarlas a ningún servidor, y su comprobador de seguridad calcula la entropía y el tiempo estimado de un ataque de fuerza bruta. Una frase de cuatro o cinco palabras aleatorias es más fácil de recordar y mucho más difícil de adivinar que «P@ssw0rd2026». Y para todo lo demás, un gestor de contraseñas evita repetirlas entre servicios, que es lo que de verdad explota un atacante cuando se filtra una base de datos.
Por qué el MFA tradicional ya no basta
Durante años, la respuesta a las contraseñas débiles fue añadir un segundo factor. Sigue siendo mucho mejor que no tenerlo, pero los métodos más extendidos (códigos por SMS, códigos de una sola vez de una aplicación y notificaciones push) tienen un punto débil común: no verifican a qué web se está entregando la autenticación.
- Adversary-in-the-Middle (AiTM): kits de phishing como Evilginx o los vendidos como servicio se colocan entre la víctima y el inicio de sesión real. El usuario introduce contraseña y código en una copia perfecta, el proxy los reenvía al servicio legítimo y se queda con la cookie de sesión ya autenticada. El MFA se ha cumplido; el atacante entra igual.
- Infostealers: programas como RedLine, Lumma o Vidar roban del navegador de un equipo infectado las cookies y tokens de sesión. Con ellos, el atacante reutiliza la sesión sin pasar por el inicio de sesión ni por el segundo factor.
- Fatiga de MFA: el atacante con la contraseña lanza decenas de notificaciones push hasta que el usuario acepta una por cansancio o despiste. El número de coincidencia que piden ahora muchas apps lo dificulta, pero no lo elimina.
- Intercambio de SIM: el SMS depende de que el operador no entregue el número a un tercero, algo que sigue ocurriendo.
Por eso NIST, CISA y los grandes proveedores de identidad hablan ya de autenticación resistente al phishing. Y por eso la mayoría de los incidentes de correo corporativo actuales no empiezan con una contraseña adivinada, sino con una sesión robada.
Los tres pilares que sí protegen la identidad
1. Frases de paso largas que no caducan. Contraseñas de 15 caracteres o más, idealmente frases de varias palabras, comprobadas contra listas de claves filtradas y cambiadas solo cuando hay sospecha de compromiso. En entornos con Microsoft Entra ID o Active Directory existen funciones de protección de contraseñas que bloquean las más comunes y las variaciones del nombre de la empresa.
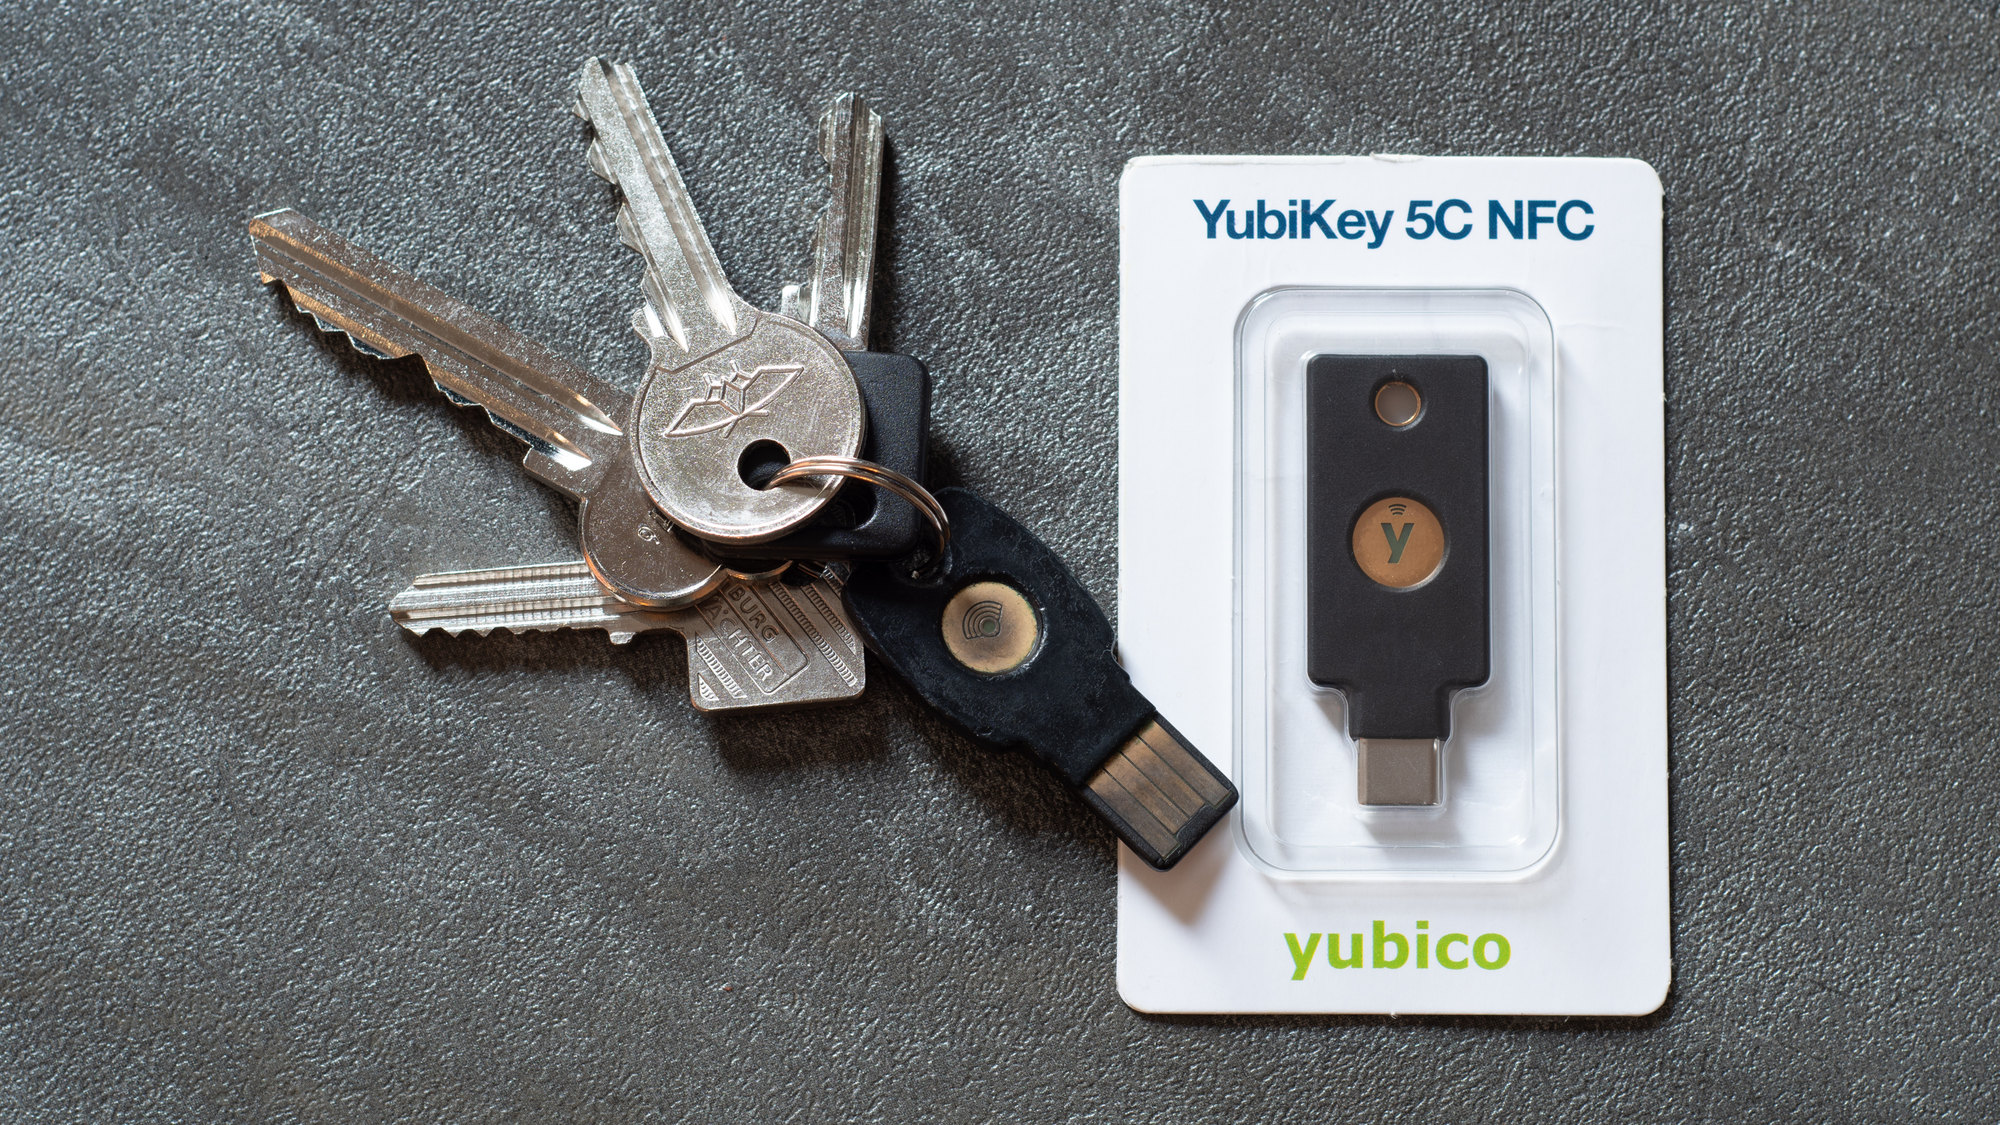
2. Autenticación resistente al phishing. Las llaves de seguridad FIDO2 y las passkeys usan criptografía de clave pública ligada al dominio: la llave solo firma el desafío si la web es la legítima, así que un proxy AiTM no obtiene nada útil. Pueden ser llaves físicas USB o NFC, o passkeys guardadas en el móvil o en Windows Hello. Lo más eficaz es empezar por las cuentas con privilegios (administradores, finanzas, dirección) y retirar después los métodos débiles, porque si el SMS sigue disponible como alternativa, el atacante forzará ese camino. En password.es hay una guía sobre métodos de doble factor que explica las diferencias entre ellos.
3. Acceso de confianza cero (ZTNA) y acceso condicional. La idea es dejar de confiar en la red: estar dentro de la VPN no debería dar acceso a todo. Las soluciones de Zero Trust Network Access conectan a cada usuario solo con las aplicaciones concretas que necesita y evalúan en cada acceso el contexto: identidad, estado del dispositivo (gestionado, cifrado, actualizado), ubicación e IP, y nivel de riesgo. Con acceso condicional estricto se puede exigir FIDO2 para aplicaciones sensibles, bloquear dispositivos no gestionados y reducir la duración de las sesiones. Algunos proveedores añaden la vinculación del token a un dispositivo concreto y la evaluación continua de acceso, que invalidan una sesión si cambia la IP o se detecta riesgo. Si un atacante roba una cookie, se encuentra con un acceso acotado a una aplicación y sin capacidad de moverse lateralmente por la red.
Y cuando, aun así, alguien entra
Ninguna de estas medidas es infalible, así que conviene prepararse para el día en que una cuenta caiga. Eso incluye revocar sesiones de forma centralizada, vigilar inicios de sesión anómalos y reglas de reenvío de correo creadas de repente (una señal clásica de compromiso de buzones) y tener copias de los datos fuera del propio servicio. Un atacante con acceso a Microsoft 365 o Google Workspace puede borrar correos, y las papeleras y periodos de retención del proveedor tienen límites. Herramientas como Arca Mail Backup copian el correo de Microsoft 365, Gmail, Google Workspace o cualquier cuenta IMAP a un almacenamiento propio (disco local, NAS o un bucket compatible con S3) en formato mbox abierto, con cifrado opcional y la posibilidad de restaurar los mensajes borrados en la cuenta original.
Mantener la caducidad de 90 días y un MFA básico puede servir para marcar una casilla en la auditoría anual, pero no responde a cómo se producen hoy los ataques. La conversación que muchas organizaciones tienen pendiente con sus auditores y con la dirección no es si rotar más o menos las claves, sino cuándo dar el paso a la autenticación resistente al phishing y al acceso de confianza cero.
Preguntas frecuentes
¿Recomienda NIST cambiar la contraseña cada 90 días?
No. NIST SP 800-63B-4, de 2025, prohíbe exigir cambios periódicos y solo obliga a cambiarla cuando hay indicios de que se ha comprometido.
¿Qué longitud debe tener una contraseña?
NIST pide al menos 15 caracteres si la contraseña es el único factor, y que los sistemas admitan como mínimo 64. Una frase de varias palabras aleatorias cumple con facilidad.
¿Por qué el MFA por SMS o push no es suficiente?
Porque los ataques AiTM y los infostealers roban la sesión ya autenticada, y estos métodos no comprueban si la web es la legítima. FIDO2 y las passkeys sí lo hacen.
¿Qué es ZTNA?
Zero Trust Network Access: un modelo que conecta a cada usuario solo con las aplicaciones que necesita y verifica identidad, dispositivo y contexto en cada acceso, en lugar de confiar en la red o la VPN.
Fuentes:
