Evilginx y el phishing AitM: así roban la sesión aunque haya MFA
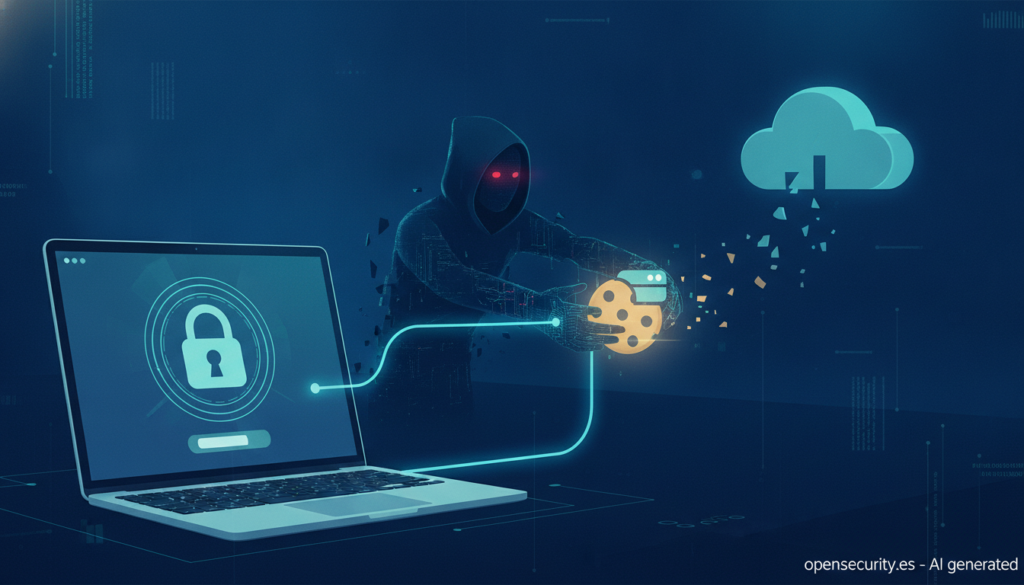
Evilginx retransmite el inicio de sesión real y se queda con la cookie de sesión, lo que anula el SMS, el OTP y el push. Las passkeys y las llaves FIDO2 son la defensa recomendada por CISA y Microsoft.