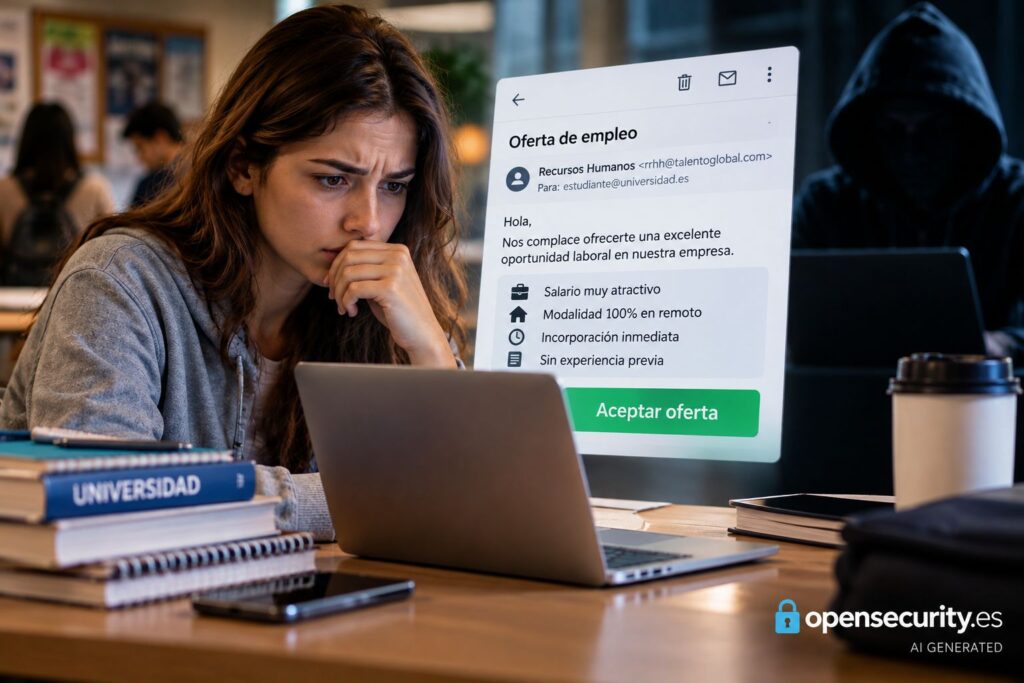
Estudiantes universitarios, antiguos alumnos y personal educativo se han convertido en objetivos recurrentes de estafas relacionadas con falsas ofertas laborales y becas, además de intentos de secuestro de cuentas. La empresa de ciberseguridad Proofpoint ha detectado campañas en las que los delincuentes tratan de hacerse con las credenciales de las víctimas para después utilizarlas en nuevos engaños.
El ámbito universitario ofrece distintas posibilidades a los atacantes. Los estudiantes más jóvenes pueden contar con menos experiencia a la hora de identificar correos electrónicos fraudulentos o valorar posibles ofertas de trabajo, mientras que antiguos alumnos pueden conservar cuentas universitarias activas sin ser conscientes de ello.
A esto se añade el caso del profesorado y el resto del personal educativo, que recibe habitualmente comunicaciones procedentes tanto de direcciones personales como universitarias. El acceso a una de estas cuentas puede permitir a los delincuentes hacerse con listas de contactos y utilizar la autoridad de una dirección comprometida para preparar mensajes más creíbles, llevar los ataques hasta cuentas personales o cometer robos de identidad.
Un falso aviso para desactivar la cuenta
Una de las campañas maliciosas detectadas por Proofpoint comienza con un correo electrónico que alerta a la víctima sobre una supuesta desactivación de su cuenta. El mensaje solicita verificar o actualizar la contraseña y dirige al usuario hacia formularios alojados en servicios legítimos.
Entre las plataformas utilizadas aparecen Google Forms, Wix, Jotform, Zoho Forms y Microsoft Office. El hecho de recurrir a estos servicios permite presentar a la víctima un formulario alojado en una plataforma conocida.
Los investigadores de Proofpoint explican que muchos de estos sitios incorporan filtros de palabras destinados a impedir que se introduzca información confidencial, como las contraseñas. Los delincuentes intentan sortear esta protección indicando expresamente a la víctima el campo concreto en el que debe escribir sus credenciales.
El supuesto proceso de actualización no modifica ni restablece la contraseña. Según explican los investigadores, el usuario puede pensar que acaba de realizar una tarea rutinaria relacionada con su cuenta, cuando en realidad ha entregado unas credenciales válidas al atacante.
A partir de ahí, una cuenta comprometida puede convertirse en una herramienta para continuar con el fraude y dirigirse a otros usuarios.
Del currículum a los cheques y las tarjetas regalo
Proofpoint también ha investigado cómo los delincuentes intentan obtener dinero de las víctimas una vez establecido el contacto. Para conocer el funcionamiento completo de estas operaciones, sus investigadores han interactuado directamente con varios estafadores.
El procedimiento observado coincide con tácticas de fraude de pago por adelantado. En primer lugar, los delincuentes solicitan un currículum y preguntan a la víctima si dispone de impresora y banca móvil.
Posteriormente envían un cheque escaneado y piden que sea depositado. Las instrucciones indican a la víctima que conserve la mitad del importe y utilice el resto para comprar tarjetas regalo. Después debe facilitar a los supuestos empleadores los códigos correspondientes a esas tarjetas.
Los investigadores comprobaron además que la presión aumentaba cuando la persona elegida como objetivo no seguía las instrucciones. Los atacantes proponían entonces otras formas de conseguir el dinero, entre ellas Bitcoin, PayPal y CashApp.
La insistencia podía llegar hasta las amenazas. Según la investigación, los delincuentes llegaron a advertir de posibles acciones legales e incluso de un arresto cuando no conseguían que la víctima efectuase los pagos solicitados.
Proofpoint sitúa en Nigeria a los delincuentes investigados
Durante sus interacciones con los estafadores, los investigadores de Proofpoint utilizaron enlaces de seguimiento mediante Grabify, un servicio de registro de direcciones IP y acortamiento de URL capaz de obtener información como datos del dispositivo y direcciones IP.
A partir de este procedimiento, Proofpoint determinó que las operaciones investigadas estaban siendo realizadas por ciberdelincuentes en Nigeria.
La compañía matiza que los atacantes pueden falsificar su infraestructura, aunque señala que este tipo de estafadores suele emplear una red móvil real para cometer los fraudes.
Incluso cuando utilizan una red privada virtual (VPN), Proofpoint explica que en ocasiones los delincuentes siguen accediendo desde sus propios dispositivos a los enlaces remitidos por los investigadores. La compañía relaciona este comportamiento con su forma de comunicarse a través de diferentes plataformas y con el interés por conseguir monetizar el fraude pese al riesgo de perder el anonimato.
Para reducir las posibilidades de sufrir este tipo de estafas, Proofpoint recomienda exigir autenticación multifactor en todas las cuentas. También aconseja desconfiar de las ofertas de empleo no solicitadas, independientemente de la plataforma o aplicación por la que lleguen.
La tercera recomendación es ignorar las solicitudes de dinero, criptomonedas o pagos de bienes y servicios realizadas por personas que aseguren actuar como empleadores. Estas precauciones buscan dificultar tanto el robo inicial de las credenciales como las posteriores peticiones económicas asociadas a las falsas oportunidades laborales.
