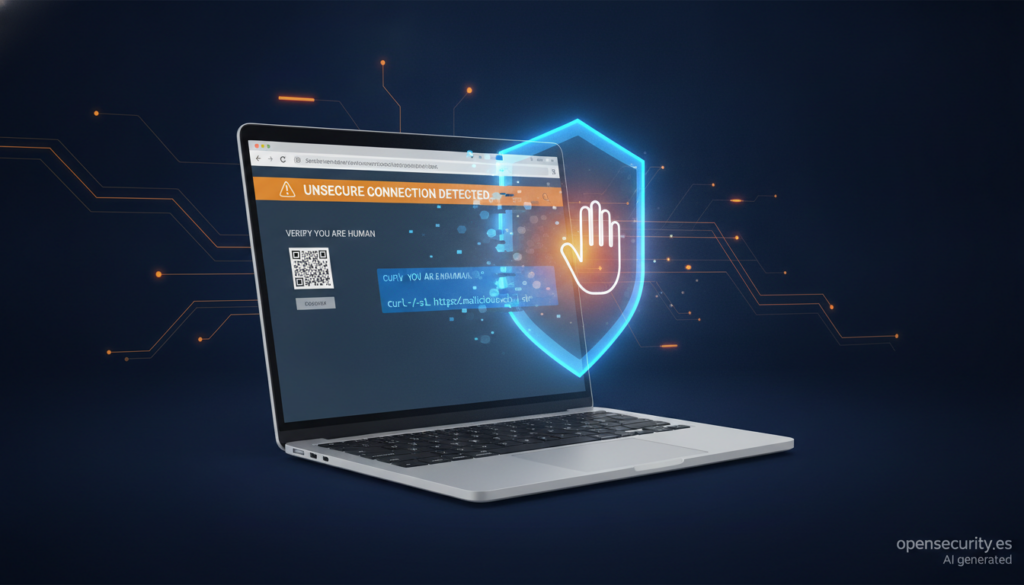
Google ha reforzado la protección de Chrome contra las estafas web con tres novedades para quienes usan la Protección mejorada de Navegación segura: un modelo Gemini en sus servidores que analiza páginas sospechosas, un nuevo aviso intermedio de «sitio sospechoso» y una alerta cuando el usuario copia un comando malicioso, la técnica en la que se basan los ataques ClickFix. La compañía lo explicó el 20 de octubre en su blog oficial, en una entrada firmada por Jasika Bawa, responsable de producto de Chrome. No ha dado fechas concretas de despliegue ni una lista de plataformas.
Las claves de la protección de Chrome contra ClickFix en 20 segundos
- Chrome avisará al copiar comandos sospechosos, el gancho de los ataques ClickFix.
- Un modelo Gemini en la nube analiza páginas con señales claras de estafa.
- Llega un aviso de «sitio sospechoso», menos severo que la pantalla roja.
- Todo exige activar la Protección mejorada, que es opcional.
Las tres funciones dependen de la Protección mejorada (Enhanced Protection), el modo de Navegación segura que Chrome lanzó en 2020 y que el usuario tiene que activar a mano. Google aseguró en 2025 que lo usaban más de 1.000 millones de personas y sostiene que quienes lo tienen activado están diez veces más protegidos frente al phishing, la ingeniería social o el abuso de notificaciones que con la protección estándar. Conviene leer la letra pequeña: la propia compañía explica que esa cifra sale de comparar el número medio de avisos de seguridad que ve cada grupo, no de medir cuántos ataques se evitan.
Un aviso antes de pegar el comando de ClickFix
ClickFix es una técnica de ingeniería social que lleva meses en auge. La víctima llega a una página que simula un error, un falso CAPTCHA o una comprobación de seguridad y se le pide que copie un texto y lo pegue en la ventana de ejecutar de Windows, en PowerShell o en la terminal. Ese texto es un comando que descarga y ejecuta malware. Como no hay ninguna descarga desde el navegador, sino herramientas legítimas del propio sistema operativo como PowerShell o cmd.exe, el ataque esquiva las protecciones de descargas de Chrome. ESET ya alertó el año pasado de que ClickFix se había disparado un 500 %, y han aparecido variantes como FileFix.
La respuesta de Chrome actúa en el momento de copiar. Cuando detecta que un usuario con Protección mejorada copia un comando sospechoso, elimina del contenido del portapapeles la información personal y envía el resto a Navegación segura para analizarlo. Si el veredicto es peligroso, muestra un aviso. Google afirma que el sistema está diseñado para ser muy preciso y no molestar a los desarrolladores que copian comandos legítimos a diario, aunque no ha publicado tasas de falsos positivos.
Gemini pasa del dispositivo a los servidores de Google
En 2025 Chrome empezó a usar un modelo Gemini en el propio dispositivo para detectar estafas de falso soporte técnico, solo en equipos compatibles. Ahora Google ha cambiado a un modelo Gemini más potente que se ejecuta en sus servidores, lo ha extendido a todos los usuarios de Protección mejorada y ha ampliado su objetivo a los falsos antivirus y las falsas actualizaciones del navegador. El modelo evalúa qué marca aparenta representar la página, cuál parece ser su intención y la probabilidad de que sea una estafa. Navegación segura combina ese resultado con la reputación del dominio y otras señales antes de decidir.
El cambio tiene una contrapartida de privacidad: parte del análisis ya no ocurre en el equipo. Google dice que Chrome solo envía el texto de la página cuando el sitio muestra indicios de estafa de alta confianza, y que ese contenido se procesa de forma efímera, sin registrarse, almacenarse ni usarse para entrenar modelos. Es una garantía de la propia compañía, sin auditoría externa citada. La integración de Gemini en Chrome ya había abierto antes un debate sobre quién controla el ordenador del usuario.
Dos niveles de alerta: sospechoso y peligroso
La tercera novedad copia el sistema que Chrome ya usa con las descargas. Hasta ahora, una web maliciosa provocaba la conocida pantalla completa en rojo, reservada a los casos en los que Google tiene un alto grado de confianza. A partir de ahora habrá también avisos de sitio sospechoso para páginas con patrones engañosos habituales en webs maliciosas, pero con un veredicto menos seguro. Estos avisos cambian de formato, icono, color y texto respecto a los de sitio peligroso, y Google explica que así puede mostrar más alertas sin bloquear webs legítimas por error.
Para recibir estas protecciones hay que activar la Protección mejorada en los ajustes de seguridad de Chrome y, según recomienda Google, también en la cuenta de Google. A cambio, Chrome envía más información a la compañía para analizarla en tiempo real, algo que cada usuario debe valorar.
Preguntas frecuentes
¿Qué es un ataque ClickFix?
Una estafa en la que una web falsa convence a la víctima de copiar un comando y pegarlo en PowerShell, la ventana de ejecutar o la terminal, que acaba instalando malware sin pasar por una descarga del navegador.
¿Cómo me protege Chrome de ClickFix?
Si tienes activada la Protección mejorada y copias un comando sospechoso, Chrome lo analiza con Navegación segura, tras quitarle la información personal, y muestra un aviso si lo considera peligroso.
¿Chrome envía mis páginas a Google para analizarlas con Gemini?
Solo el texto de páginas con indicios de estafa de alta confianza, según Google, que asegura que no se guarda ni se usa para entrenar modelos.
¿Cómo activo la Protección mejorada en Chrome?
Desde los ajustes de privacidad y seguridad de Chrome, en el apartado de Navegación segura. Google recomienda activarla también en la cuenta de Google.
Fuentes: