Investigadores de ESET han estado monitoreando a un actor de amenazas alineado con Rusia al que han denominado Gorbag. Desde su actividad inicial en febrero de 2025, este grupo ha concentrado sus ataques en objetivos ucranianos, con un enfoque particular en entidades del sistema de justicia y del orden público, administraciones locales cercanas al frente y el sector de defensa. Aunque algunos de los recursos del grupo, como el infostealer GIFTEDCROOK, han sido mencionados previamente por CERT-UA, la atención sobre Gorbag ha sido escasa.
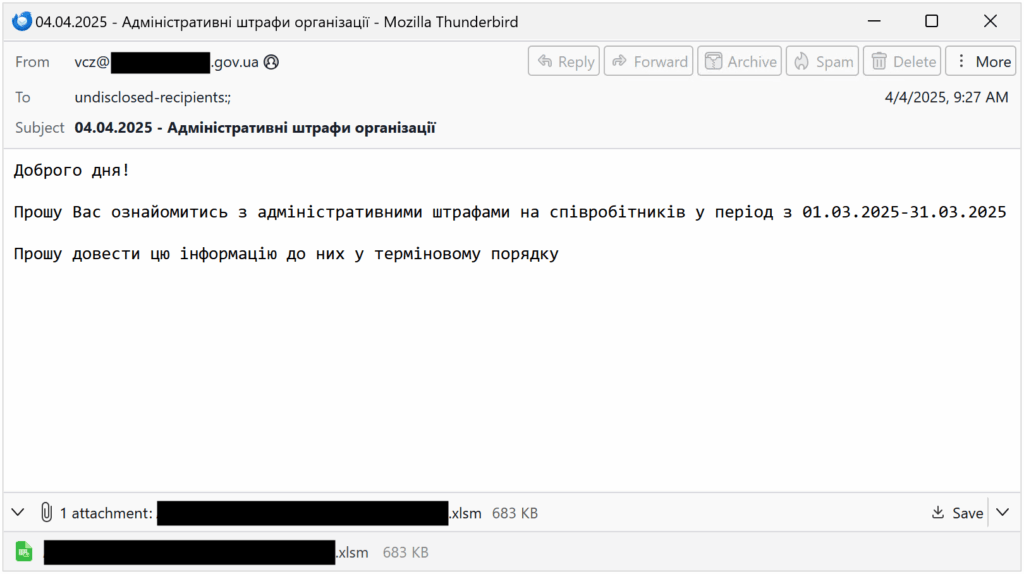
La estrategia de Gorbag se diferencia de la de otros grupos, ya que no depende de complejas implantaciones para lograr acceso a largo plazo. En su lugar, utiliza un conjunto de herramientas relativamente simple diseñado para una recolección rápida de inteligencia. A través de correos electrónicos de spearphishing con archivos maliciosos adjuntos, recogen credenciales de navegador, configuraciones de VPN y documentos seleccionados en un solo paso antes de intentar borrar el malware implementado. Se especula que Gorbag podría actuar como un intermediario de acceso inicial, cediendo información recolectada a otros actores de amenazas para seguir con actividades secundarias.
Los hallazgos sobre el grupo Gorbag fueron presentados en la conferencia de Virus Bulletin el 14 de octubre de 2026, y un análisis técnico completo está disponible en un documento blanco publicado en su sitio web. Desde sus inicios, Gorbag ha dirigido sus ataques exclusivamente hacia Ucrania, alineándose con las prioridades de inteligencia en tiempo de guerra de Rusia.
El enfoque del grupo en administraciones locales y entidades de seguridad y justicia en Ucrania puede estar relacionado con los esfuerzos de Rusia por monitorizar y potencialmente socavar las iniciativas del gobierno ucraniano para documentar y procesar crímenes de guerra. Los daños a la infraestructura crítica evaluados por las autoridades locales parecen ser un objetivo de su espionaje, con el fin de proporcionar informes sobre la efectividad de los ataques aéreos rusos.
Las herramientas utilizadas por Gorbag incluyen un shell inverso en PowerShell, conocido como Prime ReverseShell, y un infostealer en C++ llamado BeautyStealer, que permite la recolección de una variedad de datos desde los equipos infectados. En un cambio de estrategia, a principios de 2026, el grupo comenzó a utilizar archivos RAR explotando una vulnerabilidad en WinRAR, la cual permite la extracción de datos a directorios no seleccionados por el usuario.
Gorbag demuestra que no se requiere un malware sofisticado para llevar a cabo operaciones de ciberespionaje. A través de recolecciones de información a corto plazo, puede colaborar con otros grupos como un intermediario de acceso inicial, lo que resalta la continua amenaza que representan para las entidades gubernamentales y de defensa de Ucrania durante el conflicto en curso.
Fuente: WeLiveSecurity by eSet.