El robo de un MacBook Pro dejó a Ramón Pérez Coronado sin ordenador durante unas horas, pero no sin su entorno de trabajo. Al día siguiente compró otro equipo y, según relata en su newsletter, en una hora y media había recuperado alrededor del 95 % de su configuración, incluidas sus automatizaciones. La diferencia estuvo en algo menos visible que el propio ordenador: dónde había guardado cada parte de su trabajo.
Las claves de la estrategia de copias tras el robo de un Mac en 30 segundos
- El trabajo estaba repartido entre GitHub, un servidor, Claude y Google Drive.
- GitHub conservaba sus proyectos, 48 skills y 30 rutinas de Claude.
- El servidor mantenía automatizaciones y credenciales que no estaban en GitHub.
- Algunos documentos se recuperaron desde proyectos de Claude en la nube.
- La carpeta Descargas, la memoria local de Claude y la copia completa del Mac se habían quedado fuera.
El caso parte de un robo ocurrido durante un viaje a Bélgica. Pérez Coronado explica que dos personas entraron en su habitación de hotel y se llevaron varias pertenencias, entre ellas el MacBook Pro y otro portátil. El ordenador contenía una parte importante de su actividad profesional y de las automatizaciones que utilizaba para sus empresas.
La recuperación rápida no llegó de una única copia de seguridad. Su sistema estaba dividido entre varios servicios y equipos, de manera que cada pieza podía recuperarse desde un lugar diferente. Esa separación permitió reconstruir buena parte del entorno en el nuevo Mac sin depender del disco del ordenador robado.
GitHub para el trabajo y un servidor para las automatizaciones
Una de las decisiones que más peso tuvo fue utilizar GitHub para guardar el trabajo relacionado con sus proyectos. Desde abril, Pérez Coronado había trasladado allí buena parte de sus archivos y código relacionados con Barner y Digital Brain.
El repositorio también contenía 48 skills y 30 rutinas utilizadas con Claude. Las primeras son instrucciones para que el asistente realice determinadas tareas de una forma repetible, mientras que las segundas corresponden a trabajos programados para ejecutarse automáticamente a determinadas horas.
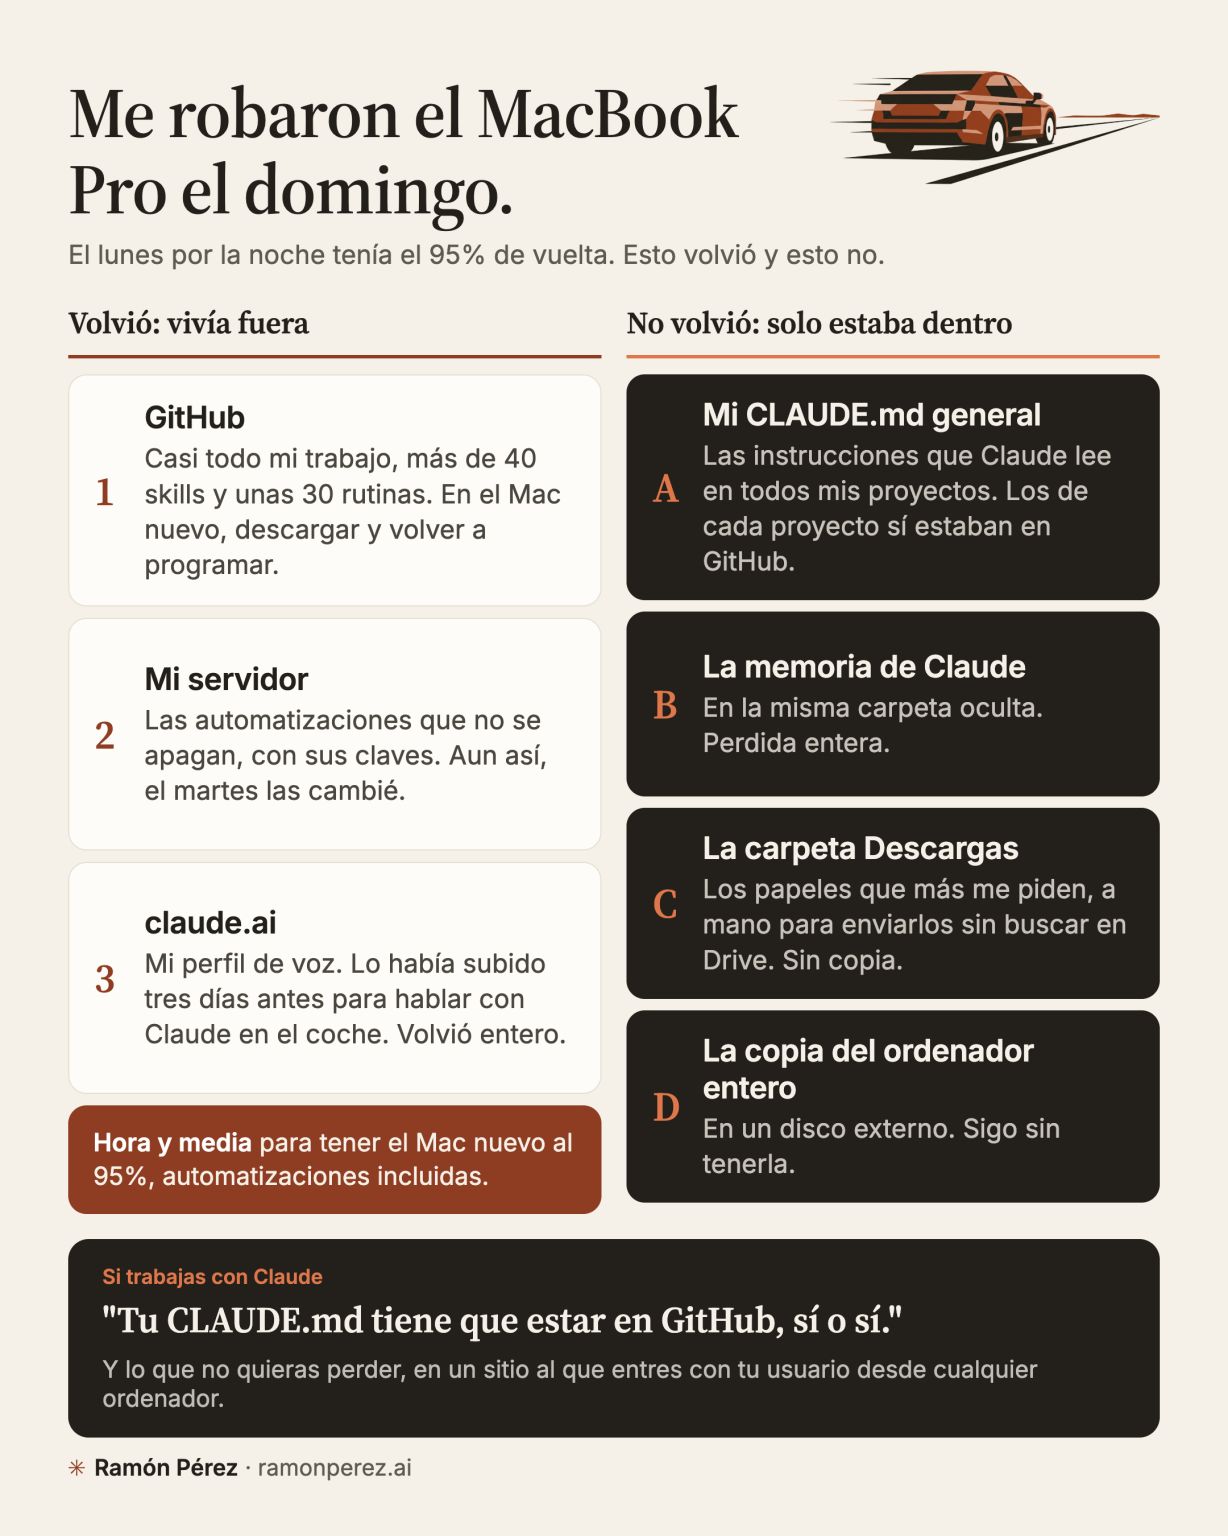
Con el nuevo ordenador, pudo descargar esos proyectos y reconstruir las rutinas a partir de la información que había conservado. GitHub aportaba además el historial de versiones de los archivos, algo que va más allá de guardar simplemente una copia del documento actual.
Otra parte estaba en un servidor conectado a Internet. Allí ejecutaba programas y tareas programadas que utilizaba para sus negocios y asuntos personales. Esos programas también estaban en GitHub, pero las claves que necesitaban para conectarse a otros servicios permanecían en el servidor.
La separación tenía una razón de seguridad: las credenciales no debían almacenarse directamente en los repositorios. Tras recuperar el acceso al servidor desde el nuevo Mac, pudo recuperar buena parte de esas automatizaciones y sus claves.
Aun así, el robo obligó a cambiar las credenciales. El martes dedicó entre dos y tres horas a sustituir contraseñas y claves de distintos servicios, incluidas algunas utilizadas por otras personas relacionadas con sus empresas. El objetivo era reducir el riesgo de que el acceso al ordenador robado pudiera convertirse en un acceso a otros sistemas.
Claude también tenía una copia que no estaba prevista
La tercera pieza estaba en Claude. El autor había creado tres días antes del robo un proyecto en Claude.ai para trabajar mientras se desplazaba en coche y había subido allí dos documentos que utilizaba en su actividad.
Uno era su perfil de voz, un documento destinado a describir su forma de escribir para que Claude pudiera generar textos siguiendo esas pautas. Según explica, había salido de una entrevista de 100 preguntas que duró entre tres y cuatro horas.
El segundo documento era un revisor orientado a detectar determinados patrones de escritura que no quería encontrar en textos generados con inteligencia artificial. Ambos archivos vivían originalmente en una carpeta local asociada a Claude y no formaban parte de sus repositorios de GitHub.
El proyecto creado en Claude funcionó como una copia adicional. Al iniciar sesión desde el ordenador nuevo, los documentos seguían disponibles porque habían sido almacenados en la cuenta y no exclusivamente en el disco local.
Pérez Coronado subraya que aquello no se había creado como estrategia de backup. Simplemente coincidió que había subido los documentos tres días antes. Después del robo decidió conservar deliberadamente allí esos archivos y una guía para recuperar un ordenador nuevo.
Google Drive completaba otra parte del sistema. Los documentos administrativos de sus empresas estaban almacenados en una carpeta sincronizada, por lo que no necesitó recuperarlos manualmente.
Pero la historia también deja una lista clara de lo que no estaba protegido.
Lo que no volvió y las seis comprobaciones
La carpeta Descargas no estaba sincronizada. Allí había certificados, documentos de proveedores y otros archivos que utilizaba con frecuencia. Algunos no estaban organizados en ningún otro lugar.
También perdió la memoria local que Claude almacenaba en el ordenador y, sobre todo, no disponía de una copia completa del Mac en un disco externo. Esa última copia habría permitido recuperar el ordenador hasta el momento de la última copia de seguridad, pero todavía no la tenía preparada.
A partir de esa experiencia, la newsletter plantea seis comprobaciones para revisar la propia estrategia de protección de datos.
La primera consiste en identificar qué archivos importantes existen únicamente en el ordenador. La segunda se centra en la carpeta Descargas, donde pueden acumularse documentos que nunca llegan a una ubicación sincronizada. La tercera consiste en comprobar exactamente qué carpetas están incluidas en la sincronización de iCloud, OneDrive o Google Drive.
La cuarta pregunta es cuándo se realizó la última copia completa del ordenador. En el caso de un Mac, el autor apunta a Time Machine como opción integrada para mantener una copia en un disco externo. En Windows menciona Historial de archivos para recuperar las carpetas seleccionadas.
La quinta revisión afecta a las contraseñas. El caso muestra la diferencia entre conservar credenciales en el ordenador y utilizar un gestor específico o un sistema centralizado. También recuerda que las claves empleadas por automatizaciones deben tratarse de forma diferente al código que las utiliza.
La sexta es física: dónde está el disco que contiene la copia. Un backup que viaja en la misma mochila que el ordenador robado puede desaparecer junto al equipo original.
La conclusión práctica del caso no es que exista una única herramienta capaz de proteger todo. Es precisamente lo contrario. Trabajo, documentos, código, automatizaciones, credenciales y copias completas pueden necesitar ubicaciones distintas, y el sistema solo resulta útil si el propietario sabe dónde está cada cosa.
El lunes, según relata Pérez Coronado, compró el nuevo Mac a las 21:50 y empezó a trabajar alrededor de las 23:00. A las 00:30 había recuperado aproximadamente el 95 % del entorno anterior. El trabajo pendiente del día siguiente estuvo más relacionado con la seguridad, especialmente con el cambio de contraseñas y claves.
El episodio también puso de manifiesto otro problema menos evidente: una guía de recuperación puede quedarse desactualizada. El autor tenía un documento preparado desde mayo, pero cuando pidió a Claude que recuperase su entorno descubrió que algunas instrucciones ya no coincidían con su forma de trabajar. La documentación de recuperación necesita revisarse igual que cualquier otro procedimiento.
Para quien depende de un ordenador para trabajar, la pregunta más útil no es cuánto tarda en comprar otro equipo. Es cuánto tiempo necesitaría para volver a abrir el mismo entorno si mañana desapareciera el actual. La respuesta depende de cuántas cosas sigan viviendo únicamente en ese disco.
Preguntas frecuentes
¿Cómo pudo recuperar el 95 % de su entorno tras el robo?
Según relata Pérez Coronado, tenía su trabajo repartido entre GitHub, un servidor, Claude.ai y Google Drive. Esa distribución permitió reconstruir buena parte del entorno desde el nuevo Mac.
¿Qué datos perdió con el ordenador?
Entre otras cosas, perdió archivos que estaban en la carpeta Descargas, la memoria local de Claude y la información que no había trasladado a ningún sistema externo. También seguía sin disponer de una copia completa del ordenador.
¿Por qué no basta con sincronizar Google Drive, iCloud o OneDrive?
La sincronización solo protege las carpetas que se hayan configurado para ello. Los archivos que permanecen fuera de esas ubicaciones pueden seguir existiendo únicamente en el disco local.
¿Qué debería comprobar una persona para saber si sus datos están protegidos?
El caso propone revisar los archivos que solo están en el ordenador, la carpeta Descargas, las carpetas sincronizadas, la frecuencia de las copias completas, la gestión de contraseñas y la ubicación física del disco de backup.