
El equipo global de respuesta a emergencias de Kaspersky (GERT) ha publicado el análisis de un ataque de ransomware contra un entorno VMware en el que el atacante cifró cuatro hosts ESXi, todas sus máquinas virtuales, dos appliances de vCenter y la infraestructura de copias de seguridad sin explotar ni una sola vulnerabilidad de virtualización. Le bastaron credenciales robadas en sistemas Windows, las interfaces de gestión legítimas de VMware y diez días dentro de la red. El informe, firmado por Elsayed Elrefaei y Mohamed Ghobashy, se publicó en Securelist el 13 de noviembre de 2026.
Las claves del ataque de ransomware a ESXi analizado por Kaspersky en 30 segundos
- Entrada: credenciales reutilizadas de sistemas Windows para acceder por SSH como root a vCenter.
- Técnica clave: un Host Profile de vCenter modificado para activar SSH en los ESXi.
- Antes del golpe: antivirus del entorno de copias desactivado días antes y copias destruidas.
- Impacto: todas las VM del host de recuperación paradas en 23 segundos y discos cifrados.
- Contexto: el ransomware supuso el 39,4 % de los incidentes atendidos por GERT en 2025.
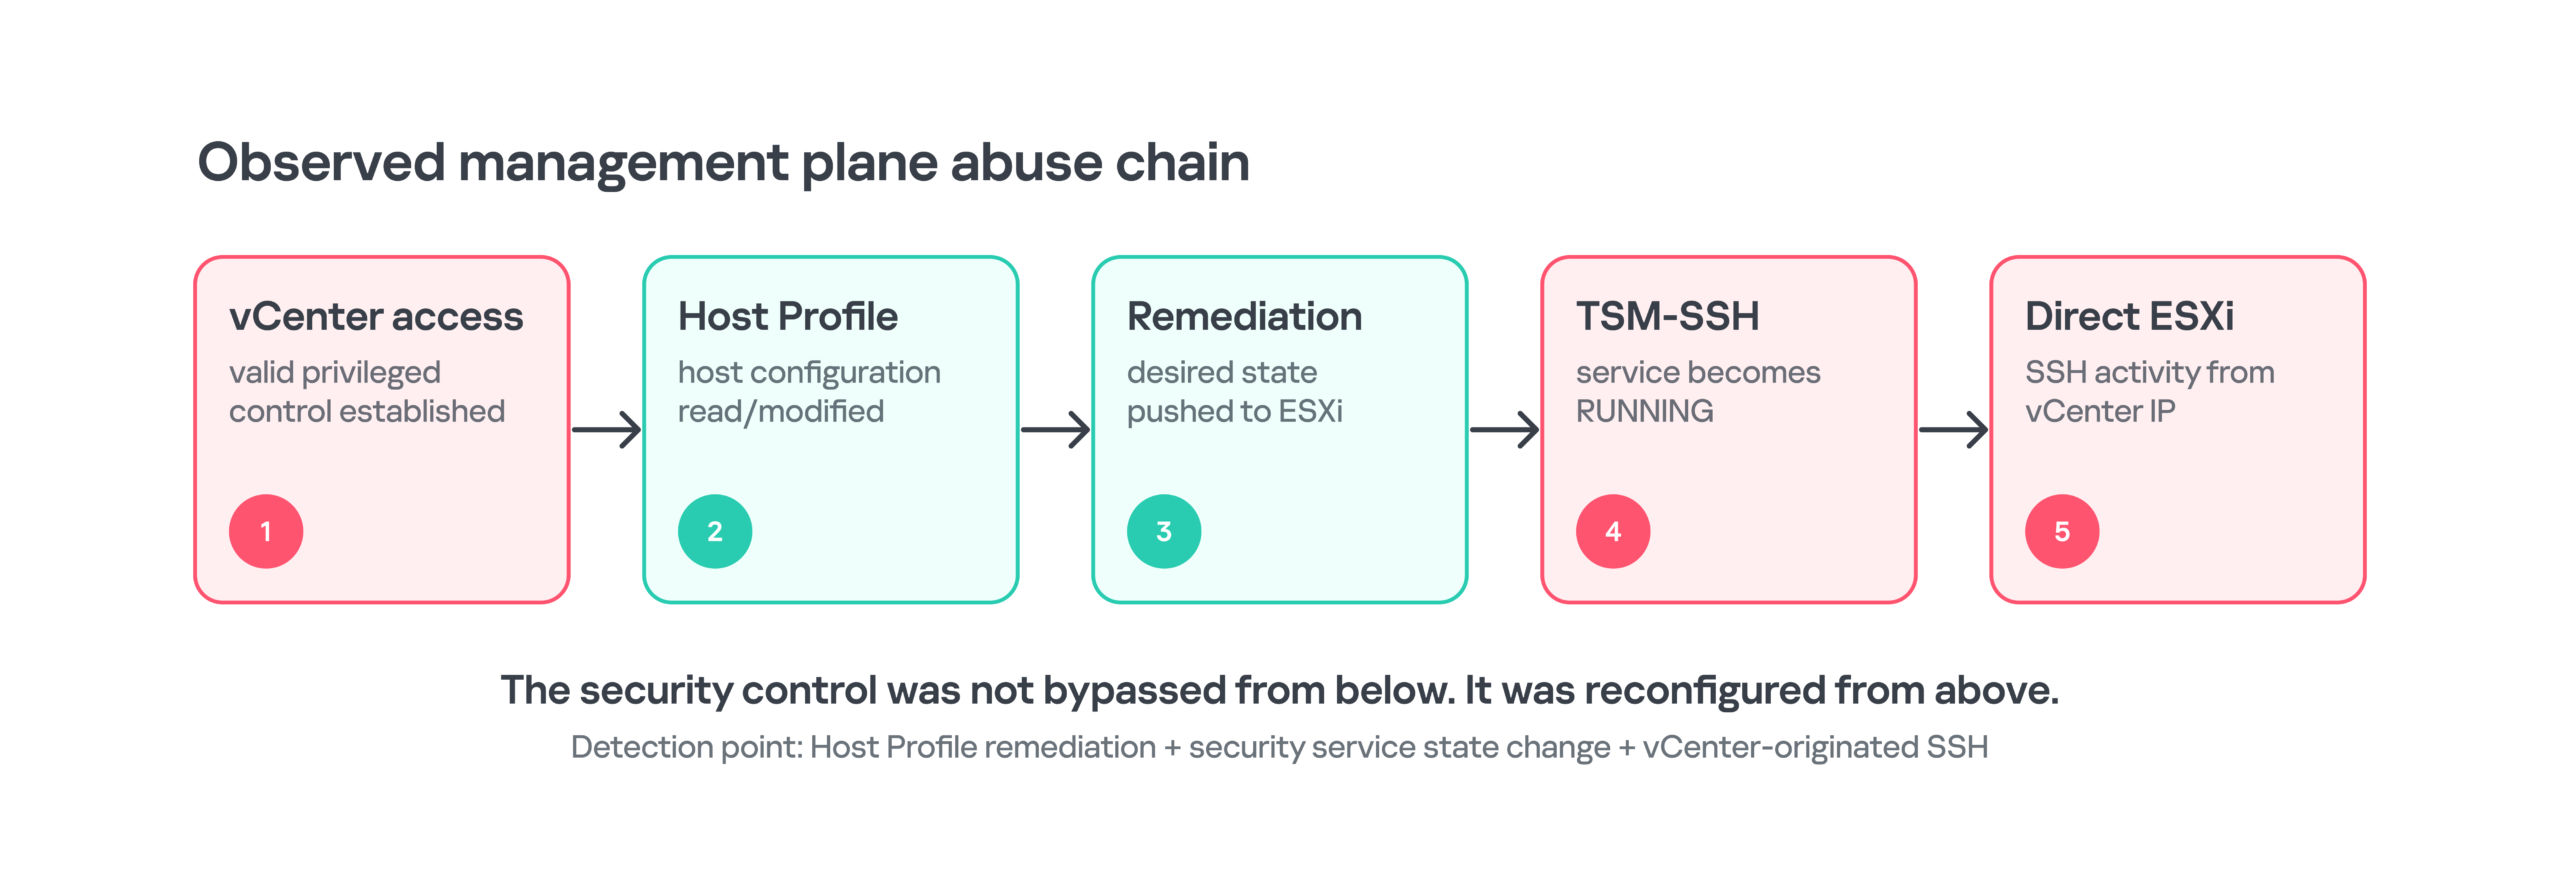
Los investigadores lo resumen con una frase que debería preocupar a cualquier administrador de virtualización: cada acción contra ESXi se ejecutó a través de interfaces de gestión legítimas de VMware. El problema no fue un fallo sin parchear, sino el diseño de identidades y accesos alrededor del hipervisor. Las notas de rescate atribuyen el ataque a BlackNevas, una familia observada por primera vez en noviembre de 2024 que SentinelOne describe como derivada de Trigona.
Del dominio de Windows a vCenter
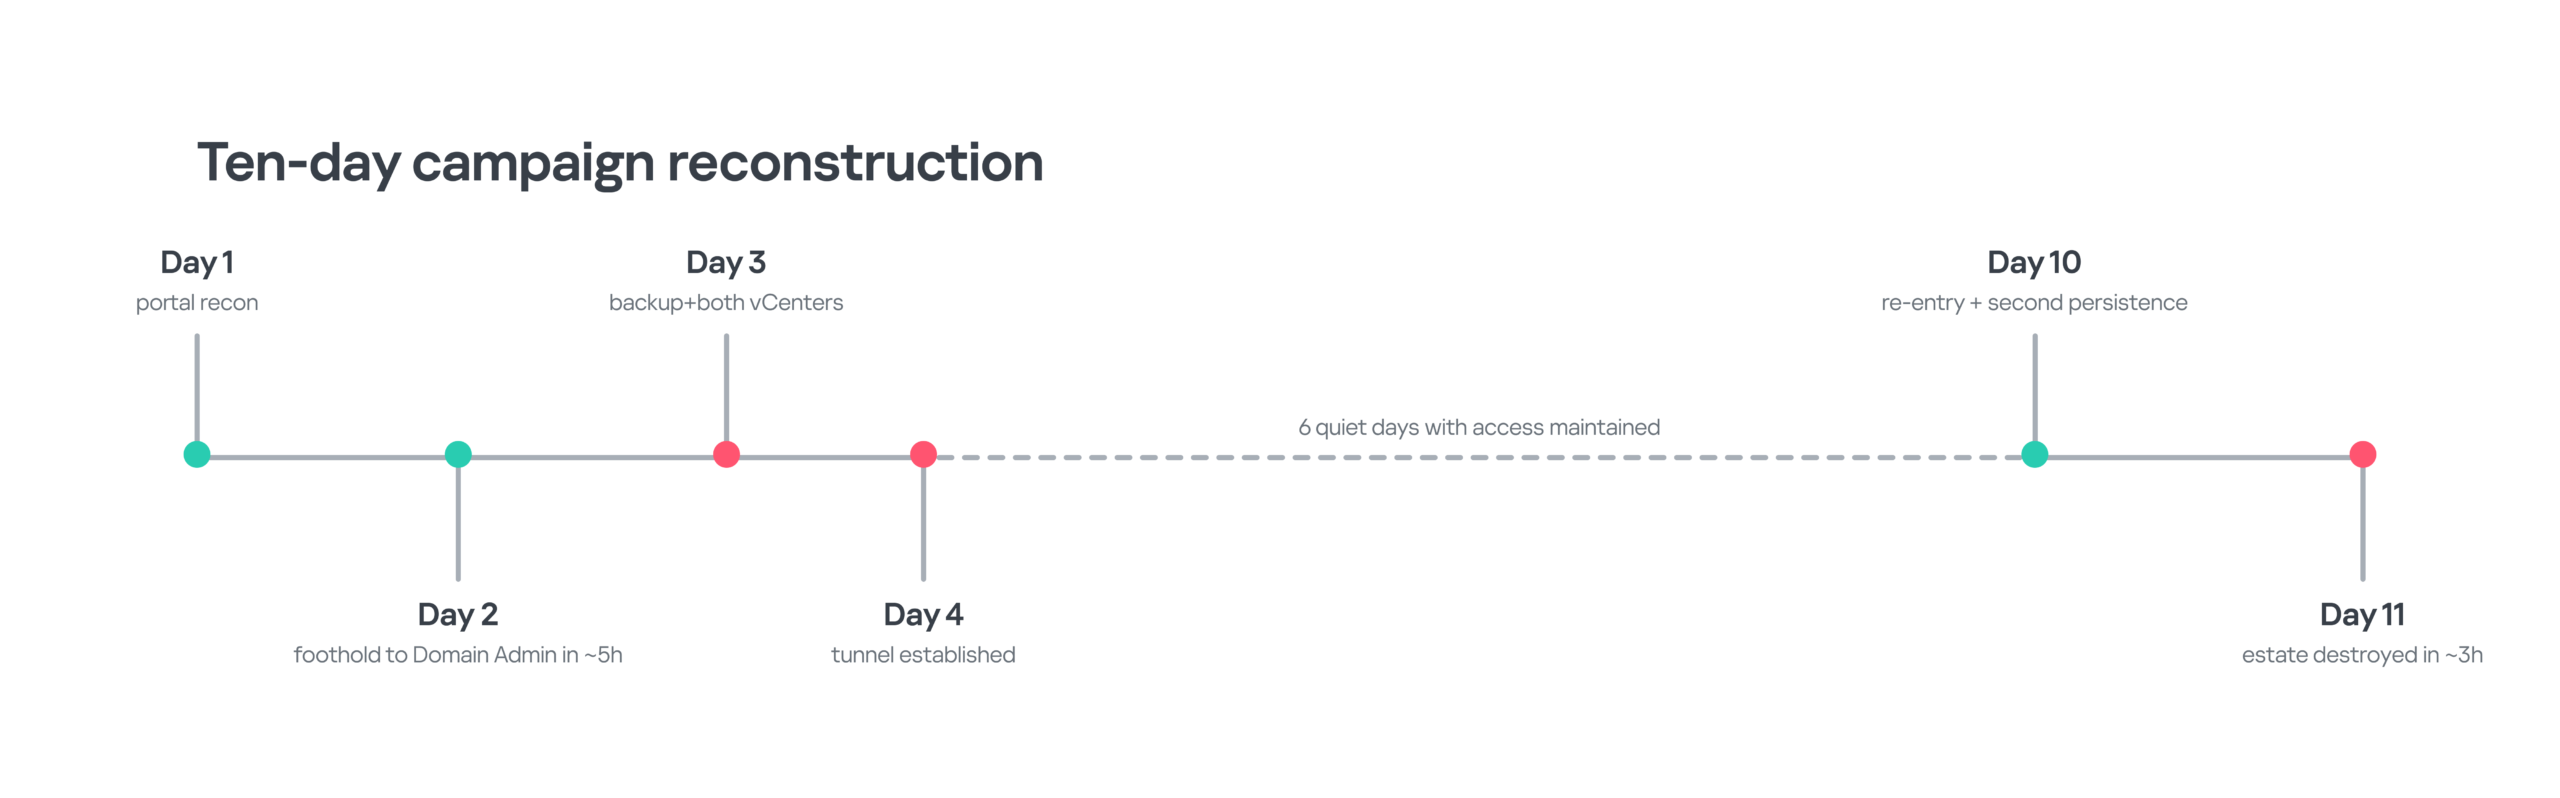
El atacante obtuvo credenciales en sistemas Windows ajenos a la virtualización y las reutilizó para entrar en los vCenter Server Appliance. La ejecución con privilegios de administrador en el servidor de copias le dio además acceso a credenciales almacenadas. Días antes del ataque principal desactivó el antivirus del entorno de copias de seguridad.
Ya dentro del vCenter, inició sesión por SSH como root y 43 segundos después desplegó MeshAgent, una herramienta de administración remota de MeshCentral. Unas cuatro horas más tarde volvió por ese canal e instaló un túnel inverso con Ligolo-ng como un servicio systemd con nombre de aspecto legítimo, vmware-vdma.service, configurado para reiniciarse siempre. El servidor de mando usaba el dominio api.cloudvflare[.]com, una imitación de cloudflare.com.
Host Profiles para abrir SSH en los ESXi
La parte más ingeniosa fue cómo llegó a los hipervisores. El atacante leyó el perfil de host (Host Profile) de vCenter y, unos once minutos después, aplicó un cambio que activaba el servicio SSH (TSM-SSH) en los ESXi. A los 33 segundos el servicio estaba en marcha. Desde la IP del propio vCenter se conectó por SSH a los hosts, subió el cifrador por SFTP y lo probó con una ejecución de prueba de unos 16 segundos, tres horas antes del ataque.
Antes de detonar, paró los servicios de copia de seguridad, cifró la infraestructura de recuperación y cortó el acceso administrativo. Después lanzó el cifrador, que detuvo todas las máquinas del host de recuperación ante desastres en 23 segundos y sobrescribió aproximadamente los primeros 2 KB de los discos virtuales. Este fue el comando que recogió Kaspersky:
chmod +x /tmp/esx64
./tmp/esx64 /p /vmfs/ /depth 5 /wipe /allsys /detach /-showvolumes
El informe repasa también otras familias que atacan ESXi, muchas basadas en el código de Babuk filtrado en septiembre de 2021, que han reutilizado al menos diez grupos. Conti, LockBit, Hive, AvosLocker, RansomHub, Akira o Black Basta tienen o han tenido variantes para hipervisores, y suelen detener las VM con herramientas nativas como esxcli o vim-cmd antes de cifrar.
Cómo protegerse: vCenter como nivel 0
Las recomendaciones de Kaspersky parten de una idea: comprometer el dominio no debería dar automáticamente derechos de administrador sobre el hipervisor. Para lograrlo propone:
- Tratar vCenter como activo de nivel 0, con identidades de administración dedicadas, MFA resistente al phishing, redes de gestión restringidas y sesiones privilegiadas monitorizadas.
- Separar identidades: no reutilizar credenciales de dominio o de estaciones de trabajo para la virtualización y auditar qué grupos de Active Directory tienen permisos en ESXi.
- Endurecer la integración con AD según la guía de Broadcom para CVE-2024-37085, corregida en ESXi 8.0 U3; en versiones anteriores, desactivar
esxAdminsGroupAutoAddy revisar el grupo ESX Admins. - Limitar SSH y la shell con el modo de bloqueo (Lockdown Mode), filtrado de la red de gestión y aprobación para habilitarlos.
- Mantener activado
execInstalledOnlyy vigilar los cambios en el nivel de aceptación del host. - Centralizar los registros de ESXi y vCenter fuera del dominio de confianza de la virtualización.
- Diseñar las copias como una frontera de seguridad aparte, con identidades propias, repositorios aislados y restauraciones probadas suponiendo que vCenter y el AD de producción no están disponibles.
Kaspersky enumera además señales de detección críticas, como un cambio de Host Profile que activa SSH fuera de una ventana aprobada, una sesión SSH desde vCenter a un ESXi justo después de un cambio de seguridad, ejecutables lanzados desde /tmp que acceden a /vmfs o el apagado masivo de máquinas en pocos minutos. Y recuerda un detalle para la respuesta a incidentes: hay que preservar las evidencias antes de reiniciar un ESXi, porque los registros en memoria se pierden. El informe completo incluye los indicadores de compromiso del caso.
Preguntas frecuentes
¿Qué vulnerabilidad se explotó en el ataque?
Ninguna en la capa de virtualización. El atacante usó credenciales reutilizadas de sistemas Windows y las interfaces de gestión legítimas de VMware.
¿Cómo activó SSH en los ESXi?
Modificando un Host Profile de vCenter para habilitar el servicio TSM-SSH, que quedó activo 33 segundos después.
¿Qué ransomware fue?
Las notas de rescate apuntan a BlackNevas, una familia observada desde noviembre de 2024 y relacionada con Trigona.
¿Cuál es la principal recomendación?
Tratar vCenter como activo crítico de nivel 0 y separar sus identidades y las de las copias de seguridad del dominio de producción.
Fuentes:
