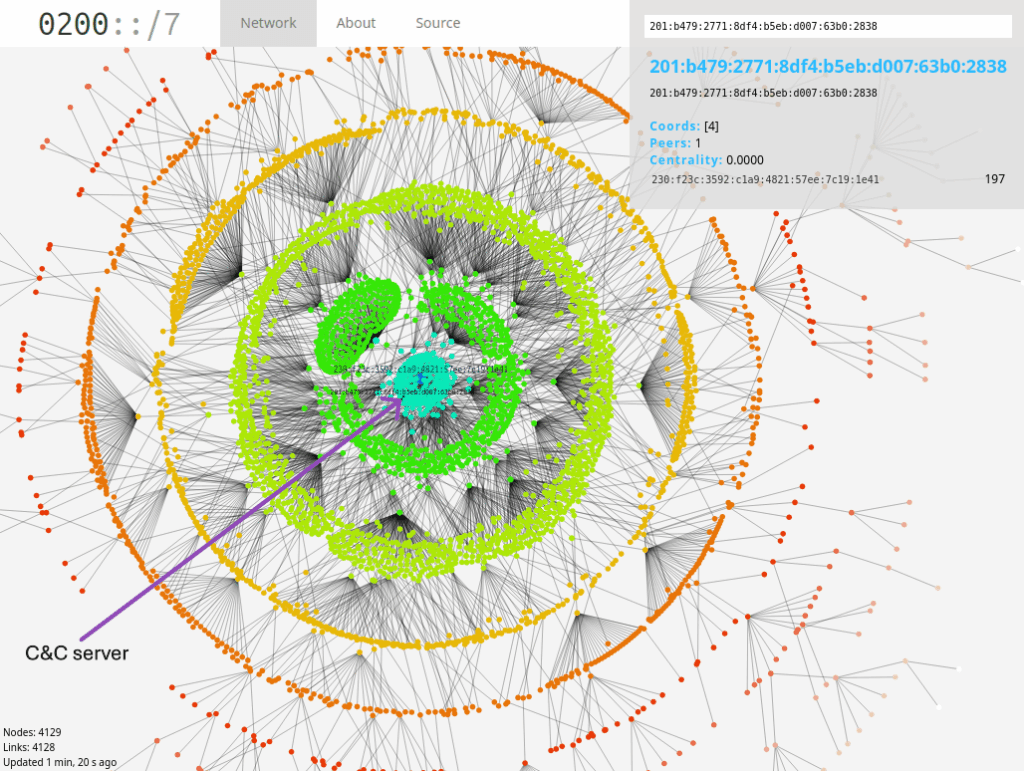
Un informe reciente ha revelado una colaboración entre grupos de ciberamenaza alineados con Rusia, donde se detalla cómo UAC-0099 logró acceder inicialmente a una empresa de logística de granos en Ucrania el 16 de julio de 2025. Esta intrusión fue facilitada mediante un correo electrónico de spearphishing que contenía un archivo adjunto malicioso, lo que llevó a la ejecución de una cadena de ataques utilizando el backdoor MATCHWOK. A tan solo un día del acceso inicial, los atacantes implementaron un nuevo backdoor conocido como MythicRatatoskr, que se distingue por su uso de la red en malla Yggdrasil para comunicarse con un servidor de comando y control.
La actividad culminó el 17 de septiembre de 2025, cuando se identificó un ataque de borrado de datos que fue llevado a cabo por Sandworm, otro grupo de ciberamenazas vinculado a intereses rusos. Según se informa, la red Yggdrasil, capaz de operar de forma descentralizada, se utilizó para facilitar la comunicación segura y resistente entre los nodos involucrados en los ataques.
El análisis de ESET, presentado en conferencias como LABScon y Virus Bulletin, explica que la trama de esta cooperación no es un fenómeno aislado. UAC-0099 ha sido identificado anteriormente como un grupo de ciberespionaje enfocado en instituciones gubernamentales, financieras y medios de comunicación en Ucrania, y se ha evaluado que su operativa está alineada con los intereses rusos. Esta conclusión se sostiene en la actividad de otros grupos rusos que han colaborado en campañas de ciberespionaje coordinadas.
El informe señala que la cadena de ejecución de ataques comenzó con un job programado que ejecutó un payload de PowerShell desde un archivo temporal, seguido de la implementación de MythicRatatoskr. Este backdoor, que se comunica a través de la red Yggdrasil, se ha observado solo en esta operación específica, y existen indicios de que podría haber una variante diseñada para Linux.
Las características técnicas de MythicRatatoskr incluyen un conjunto de comandos para la ejecución de tareas, incluida la captura de pantalla y la transferencia de archivos. También se implementó un servidor SOCKS5 en el sistema comprometido, lo que facilitó conexiones adicionales a través de la red controlada por los atacantes.
Este informe subraya la creciente sofisticación de los métodos empleados por grupos de ciberamenaza en el ámbito del ciberespionaje, reflejando un riesgo significativo para aquellos que operan en sectores críticos y estratégicos en Ucrania. Con esta nueva evidencia, se abre un debate sobre el uso potencial de redes experimentales por parte de actores estatales para mejorar la stealth y resiliencia de sus infraestructuras maliciosas. La capacidad de Sandworm para ejecutar un ataque destructivo también destaca la gravedad de las amenazas cibernéticas en la región.
Fuente: WeLiveSecurity by eSet.